


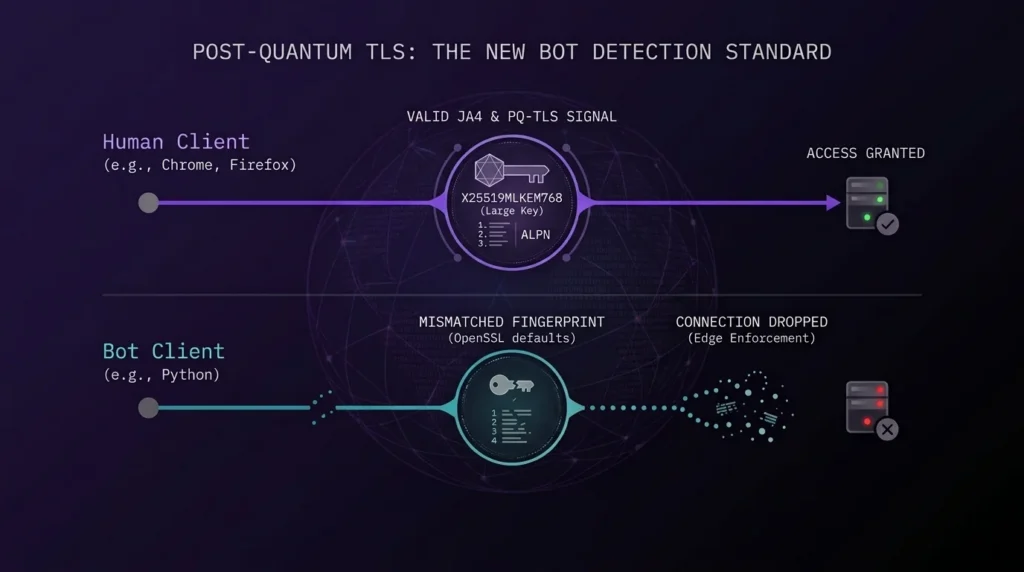
As redes de entrega de conteúdo agora avaliam o handshake criptográfico em vez de depender de cookies ou user agents rotativos.
Os nós de borda modernos inspecionam a sequência exata de bytes na requisição de conexão inicial muito antes de o cliente transmitir uma carga útil HTTP. Se a matemática criptográfica não corresponder ao comportamento padrão do Chrome ou do Firefox, o servidor simplesmente encerra a conexão.
Essa mudança significa que a extração estável de dados depende completamente de estruturar pacotes de rede válidos desde a base.
TL;DR: TLS Pós-Quântico e sinais JA4
- O X25519MLKEM768 adiciona mais de 1.000 bytes ao pacote TLS ClientHello.
- Esse enorme aumento de tamanho força a fragmentação do TCP MSS durante o handshake.
- Os algoritmos de aplicação de regras na borda da CDN bloqueiam instantaneamente a fragmentação incorreta de pacotes.
- A impressão digital TLS JA4 substituiu padrões mais antigos para rastrear dinamicamente ALPN e conjuntos de cifras.
- As bibliotecas de automação padrão falham porque usam assinaturas OpenSSL padrão.
Mecânica do handshake TLS 1.3 e detecção do ClientHello
Um script deve negociar uma conexão segura antes de carregar uma página web. O handshake TLS 1.3 determina como o cliente e o servidor concordam sobre a criptografia.
Os navegadores comerciais transmitem preferências criptográficas específicas. Os scripts padrão utilizam assinaturas genéricas do sistema por padrão.
Os filtros de segurança analisam essa discrepância imediatamente. Uma requisição afirma ser o Chrome no Windows. Os conjuntos de cifras indicam um script Python em um servidor Linux.
github 👉 Proxies de datacenter para escalar requisições de API simultâneas e processar dados públicos.
Essa incompatibilidade resulta em redefinições imediatas de conexão. O nó de borda encerra o roteamento antes de gerar um código de status 403.
Como as chaves compartilhadas X25519MLKEM768 acionam verificações de fragmentação TCP
A troca de chaves híbrida representa o padrão atual na comunicação de rede. Os navegadores modernos combinam curvas elípticas padrão com criptografia pós-quântica. Esse algoritmo específico opera como X25519MLKEM768.
Isso protege o tráfego registrado contra tentativas futuras de descriptografia. Também altera a mecânica fundamental do web scraping. O TLS pós-quântico cria novos sinais de detecção diretamente ligados ao tamanho do pacote. Um pacote TLS ClientHello tradicional ocupa aproximadamente 300 bytes. A chave compartilhada pós-quântica necessária expande essa carga útil para mais de 1.300 bytes.
Essa expansão empurra a carga útil além dos limites padrão da Unidade Máxima de Transmissão (MTU). A pilha de rede precisa dividir o pacote.
Corrigir a fragmentação do TCP MSS nas requisições ClientHello é um requisito estrito para a automação. A divisão incorreta de pacotes sinaliza a conexão como anômala no firewall. Navegadores legítimos fragmentam pacotes grandes seguindo regras exatas do sistema operacional. Os scripts padrão delegam isso a bibliotecas de backend com resultados imprevisíveis.
github 👉 Proxies móveis LTE/5G dedicados com tráfego ilimitado e endereços IP limpos de operadoras reais.
A configuração adequada da fragmentação TCP em nível de sistema operacional é o núcleo para contornar a aplicação de regras do X25519MLKEM768.
Estruturando a impressão digital TLS JA4 e o sequenciamento ALPN
Os fornecedores de segurança utilizam o JA4 para categorizar esses handshakes complexos. Esse padrão gera um hash legível baseado na pegada de rede do cliente. O algoritmo registra a versão exata do TLS junto com a ordem específica dos conjuntos de cifras. O analisador também registra as extensões ALPN.
Como os navegadores reais injetam valores GREASE aleatórios para testar a compatibilidade com o servidor, o protocolo rastreia esses bytes para verificar a autenticidade. A detecção do clienthello pelo Cloudflare depende inteiramente de bancos de dados JA4 abrangentes. As redes de borda mapeiam hashes específicos para frameworks de automação conhecidos. As configurações padrão de biblioteca produzem um hash JA4 idêntico ao de um perfil de script conhecido, fazendo com que a borda da CDN encerre a conexão instantaneamente.
Modificar as impressões digitais TLS JA4 em requisições Python continua sendo tecnicamente inviável usando módulos padrão. A biblioteca padrão depende inteiramente da configuração OpenSSL do sistema hospedeiro. A arquitetura restringe a modificação direta das ordens de extensão ou injeções de valores GREASE.
| Elemento da Impressão Digital | Comportamento Real do Navegador | Script Python Padrão | Risco de Detecção |
| Conjuntos de Cifras | Ordenados pela preferência AEAD moderna | Ordenados pelos padrões do OpenSSL | Alto |
| ALPN | Solicita h2, http/1.1 | Frequentemente ausente ou apenas http/1.1 | Crítico |
| GREASE | Injeta valores aleatórios | Ausente | Alto |
| Key Share | Inclui X25519MLKEM768 | Apenas X25519 básico | Crítico |
Impressão digital de framing HTTP/2 e validação de SETTINGS
A validação de rede continua após a conclusão do handshake TLS. O protocolo determina a camada de aplicação por meio do ALPN. Arquiteturas modernas atualizam as conexões para HTTP/2.
Este protocolo opera em uma camada de framing binário. O cliente e o servidor trocam quadros SETTINGS imediatamente após a conexão. Esses quadros determinam os limites para fluxos concorrentes e tamanhos de janela iniciais.
Navegadores reais transmitem configurações de quadro altamente específicas. O Firefox impõe limites diferentes do Chrome. O Safari utiliza sua própria impressão digital exclusiva de framing HTTP/2.
fe9 fe9 Proxies residenciais estáticos de ISP para sessões persistentes e gerenciamento estável de perfis.
Ferramentas de automação padrão transmitem configurações genéricas de HTTP/2 ou pulam a troca. Os nós de borda monitoram essa inicialização. Uma requisição com uma impressão digital TLS do Chrome e uma estrutura HTTP/2 genérica de biblioteca Go dispara um filtro imediato. Resolver inconsistências do uTLS exige alinhamento perfeito entre as camadas TLS e HTTP/2.
Web scraping com curl_cffi e infraestrutura de IP
Extrair dados de forma confiável exige uma pilha de requisições de rede reconstruída. As ferramentas padrão falham constantemente.
Os engenheiros frequentemente implementam web scraping com curl_cffi para normalizar as conexões. Essa biblioteca vincula o Python a um mecanismo curl personalizado. Ela replica com precisão as assinaturas TLS e HTTP/2 dos navegadores comerciais. Ela gerencia adequadamente os key shares pós-quânticos.
O alinhamento do software representa apenas metade da solução. Um handshake TLS perfeito ainda falha em um endereço IP de baixa reputação.
Os nós de borda avaliam a origem do tráfego estritamente com base na reputação histórica do IP. IPs de data center frequentemente disparam verificações de JavaScript em alvos protegidos. Conexões móveis dedicadas e IPs residenciais limpos atribuídos por provedores de internet reais oferecem a legitimidade de rede necessária. A integração de assinaturas criptográficas precisas com infraestrutura de IP de alta confiança garante pipelines de dados estáveis. fa0
fe9 fe9 Pools de proxy residencial rotativo (mais de 100 milhões de IPs) para segmentação geográfica global granular.
Os engenheiros usam a análise de pacotes do Wireshark para auditar a configuração. Compare a sequência exata de bytes do ClientHello do script com a de um cliente real. Verifique os valores de MSS do TCP. Confirme se os quadros SETTINGS do HTTP/2 correspondem ao perfil pretendido.
Integração nativa do Playwright com o Yozh Scraper
Construir e manter essa pilha de rede personalizada exige recursos de engenharia massivos. Os padrões TLS mudam constantemente. Os algoritmos de detecção de bots são atualizados semanalmente.
Essa complexidade operacional é o motivo pelo qual existem soluções de código aberto como o Yozh Scraper. Em vez de aplicar remendos infinitos em bibliotecas Python, ele utiliza o Playwright integrado diretamente ao mecanismo Camoufox. Esse núcleo do Firefox modificado em C++ lida com os requisitos criptográficos de forma nativa, computando key shares pós-quânticos válidos, montando impressões digitais JA4 exatas e estruturando o framing HTTP/2 adequado.
Ele combina esse alinhamento nativo de impressão digital com o roteamento de proxy CyberYozh integrado e sessões autenticadas gerenciadas pelo servidor para acesso estável a ambientes restritos. Os engenheiros recebem uma API assíncrona limpa para extração de dados, enquanto o mecanismo gerencia internamente as variáveis complexas de rede.
fe9 fe9 Baixe o Yozh Scraper diretamente do repositório GitHub.
Como o TLS pós-quântico impacta as ferramentas automatizadas de scraping?
Esse padrão adiciona um bloco massivo de dados criptográficos à requisição ClientHello inicial. As ferramentas de scraping legadas não conseguem gerar esse payload específico, o que resulta em redefinições imediatas de conexão pelas CDNs modernas.
Como a detecção de ClientHello da Cloudflare avalia o tráfego?
O filtro inspeciona o pacote de rede inicial antes de ler quaisquer cabeçalhos HTTP. Ele verifica os cipher suites, as extensões e os key shares híbridos. O nó de borda encerra a conexão se a estrutura do pacote não tiver os elementos padrão de um navegador.
Posso configurar o X25519MLKEM768 corretamente usando bibliotecas Python padrão?
Não. As bibliotecas Python padrão utilizam o ambiente OpenSSL do sistema host. Elas não têm a capacidade nativa de gerar key shares híbridos pós-quânticos ou sequenciar extensões TLS com precisão.
Por que é necessário corrigir a fragmentação de TCP MSS em requisições ClientHello?
As chaves pós-quânticas expandem o pacote ClientHello além de um único quadro de rede. Os navegadores comerciais fragmentam esse pacote de acordo com protocolos exatos do sistema operacional. A fragmentação atípica de pacotes aciona filtros de rede e resulta em requisições descartadas.
Qual é o método recomendado para configurar uma impressão digital TLS JA4?
Os engenheiros implantam bibliotecas de rede especializadas, como curl_cffi, ou mecanismos de navegador modificados. Essas soluções constroem a sequência exata de conjuntos de cifras e extensões necessária para alinhar o hash JA4 com o tráfego padrão de clientes.
Como a impressão digital de enquadramento HTTP/2 afeta as taxas de sucesso das requisições?
Os filtros analisam os quadros SETTINGS do HTTP/2 imediatamente após a conclusão do handshake TLS. O sistema de segurança identifica inconsistências e encerra a sessão se os valores do quadro contradisserem a impressão digital TLS fornecida.