


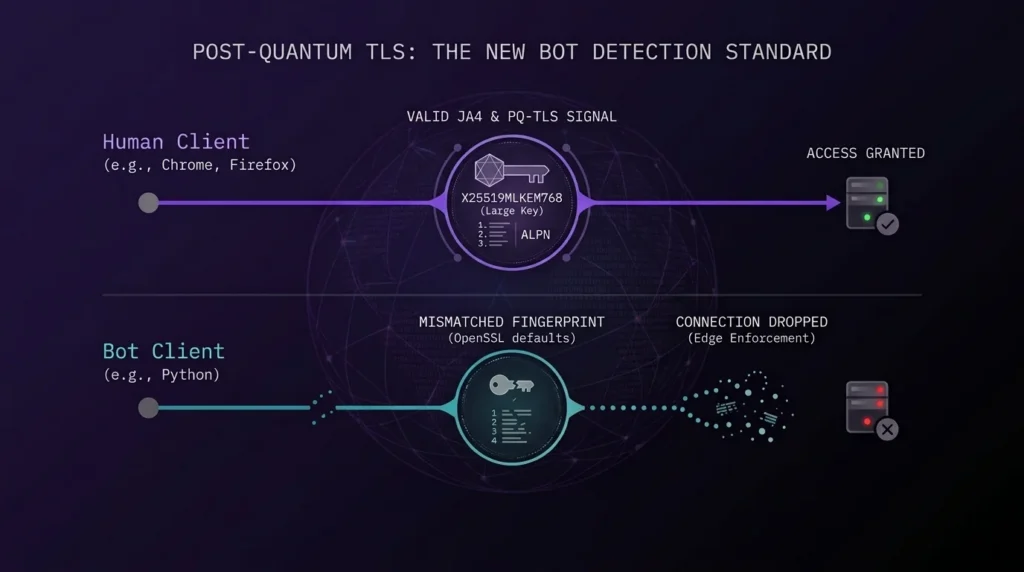
Мережеві фільтри давно перестали довіряти файлам cookie і заголовкам User-Agent. Сьогодні системи захисту оцінюють сам процес встановлення з’єднання, аналізуючи кожен байт ще до отримання HTTP-запиту.
Якщо ви використовуєте стандартні бібліотеки на кшталт Python requests, сервер миттєво скидає з’єднання або видає помилку 403. Стабільне отримання даних тепер повністю залежить від правильної генерації мережевих пакетів на рівні криптографії.
TL;DR: Нові стандарти мережевої фільтрації
- Постквантове шифрування X25519MLKEM768 збільшує розмір пакета ClientHello на 1000 байт.
- Зміна розміру пакета вимагає точного налаштування TCP-фрагментації.
- Стабільна робота з Cloudflare Turnstile неможлива, якщо TLS фінгерпринт і JA4 налаштовані неправильно.
- Kasada аналізує HTTP/2 фрейми і вимагає вирішення складних криптографічних завдань.
- Використання Python requests призводить до відхилення запитів через застарілі TLS-структури.
Аналіз пакета ClientHello: як рукостискання TLS 1.3 викриває скрипти
Будь-який веб-запит починається з узгодження шифрів через рукостискання TLS 1.3. Комерційні браузери передають точно визначений набір криптографічних параметрів.
Скрипти за замовчуванням беруть базові налаштування OpenSSL з операційної системи сервера. Захисні алгоритми виявляють цей дисонанс уже за першим пакетом. Ви видаєте себе за Chrome на Windows, але ClientHello виказує структуру стандартного процесу Linux.
У результаті сервер просто закриває сокет, не дочекавшись звернення до цільової сторінки.
Щоб успішно усунути помилку Cloudflare 403 при базовому парсингу, необхідно перебудувати роботу мережевого стека.
👉 Проксі датацентру для масштабування паралельних API-викликів і роботи з відкритими даними.
Вплив постквантового шифрування X25519MLKEM768 на парсинг
Браузери почали використовувати гібридні ключі, що поєднують класичні еліптичні криві з постквантовою криптографією. Це технічне оновлення зламало переважну більшість парсерів.
Звичайний пакет ClientHello займає близько 300 байт, а додавання постквантового ключа розширює його за межі 1300 байт. Дані перестають вміщатися в стандартний ліміт MTU і розбиваються на кілька мережевих фреймів.
Факт TCP-фрагментації одразу стає маркером для WAF-систем, які перевіряють відповідність методу розбиття пакета правилам заявленої ОС.
Повна конфігурація й налаштування X25519MLKEM768 у Python-скриптах потребує окремого SSL-модуля, адже він фрагментує такі пакети некоректно.
👉 Мобільні LTE/5G проксі з безлімітним трафіком і чистими IP від реальних мережевих операторів.
Точна конфігурація: як формується JA4 і TLS-фінгерпринт
Стандарт JA3 застарів. Йому на зміну прийшов JA4. Цей алгоритм формує детальний відбиток мережевої поведінки. Він фіксує версії протоколів, порядок шифрів, розширення ALPN і наявність GREASE-значень.
GREASE-параметри браузери додають штучно для перевірки серверів на сумісність. Їхня відсутність у запиті скрипта розцінюється як підозрілий трафік.
Коректна конфігурація TLS-фінгерпринту JA4 для роботи з Cloudflare вимагає точного калібрування. Потрібно математично точно повторити структуру пакета цільового браузера.
| Параметр протоколу | Поведінка браузера | Поведінка звичайного скрипта | Ризик блокування |
| Порядок шифрів | Сувора послідовність AEAD | Залежить від версії OpenSSL | Високий |
| ALPN | Запит http/2 і http/1.1 | Часто відсутній | Критичний |
| GREASE | Присутній завжди | Відсутній | Високий |
| Ключі шифрування | X25519MLKEM768 | Тільки X25519 | Критичний |
Причина, чому Python requests блокується фільтрами Cloudflare, доволі проста. Стандартна бібліотека не вміє формувати правильні розширення. Вона не відправляє гібридні ключі й не підтримує актуальні GREASE-параметри.
👉 Статичні резидентські ISP-проксі для підтримки постійних сесій і роботи зі складними профілями.
Аналіз HTTP/2 фреймів при роботі з Kasada
Архітектура Kasada не використовує звичні візуальні перевірки. Платформа детально аналізує параметри протоколу HTTP/2.
Після завершення TLS-рукостискання клієнт і сервер обмінюються фреймами SETTINGS. Вони визначають розмір вікна й ліміти потоків. Кожен браузер має унікальний відбиток цих фреймів. Невідповідність TLS-відбитка Chrome з HTTP/2 фреймами Firefox призводить до отримання статусу 429.
Система також вимагає виконання Proof-of-Work. Сервер надсилає складну математичну задачу. Браузер розв’язує її за допомогою JavaScript і надсилає відповідь у заголовку. Виконати це криптографічне завдання Kasada можна тільки за допомогою реальних браузерних рушіїв. Звичайні скрипти не здатні обчислити потрібний токен.
Аналіз трафіку через Wireshark виявляє тонкі невідповідності. Інженер вивчає кожен відправлений байт, щоб знайти причину відхилення запиту.
👉 Ротаційні резидентські проксі (100+ млн IP) для точного геотаргетингу та масштабного збору даних.
Інтеграція: curl_cffi парсинг і Yozh Scraper
Інженери часто обирають curl_cffi парсинг для нормалізації мережевих запитів. Ця бібліотека використовує кастомний движок curl для емуляції відбитків браузерів на рівні C++.
Однак правильного програмного забезпечення недостатньо. Серверний IP-адрес компрометує навіть математично ідеальний мережевий пакет. Підсумкова репутація запиту насамперед залежить від чистоти IP. Використання виділених 4G/5G каналів або мереж реальних інтернет-провайдерів (ISP) забезпечує потрібний рівень довіри з боку суворих CDN-фільтрів.
Yozh Scraper вирішує задачу формування пакетів на структурному рівні. Проєкт використовує Playwright у зв’язці з модифікованим движком Camoufox. Ця C++ версія Firefox нативно обчислює валідні постквантові ключі, передає точні JA4-відбитки і структурує правильні HTTP/2 фрейми.
Інструмент об’єднує управління мережевим профілем з автоматичною маршрутизацією через високоякісні пули CyberYozh. Серверне управління сесіями підтримує цілісність цифрової особистості, забезпечуючи стабільний збір даних із закритих сторінок без потреби повторної авторизації. Розробники отримують потужний асинхронний API, перекладаючи всю мережеву інженерію на движок скрапера.
👉 Завантажити Yozh Scraper в офіційному репозиторії GitHub.
Чому точний TLS фінгерпринт і JA4 стали стандартом для парсингу?
Фільтри аналізують структуру мережевого запиту ще до читання HTTP-заголовків. Невідповідність JA4-відбитка сигнатурам відомих браузерів призводить до скидання з’єднання. Точна конфігурація параметрів дозволяє мережевому клієнту надсилати валідні дані.
Як саме постквантове шифрування X25519MLKEM768 при парсингу впливає на роботу?
Сучасні браузери включають масивний блок криптографічних даних у первинний запит ClientHello. Якщо застарілий скрипт не передає цей гібридний ключ, CDN-системи на кшталт Cloudflare миттєво ідентифікують з’єднання як нечесне й обривають його.
Що робити, якщо Python requests стабільно видає помилку 403?
Потрібно повністю відмовитися від стандартного модуля requests. Використовуйте спеціалізовані бібліотеки на кшталт curl_cffi, які вміють емулювати параметри TLS і HTTP/2 реальних браузерів, або переходьте на модифіковані headless-рішення.
Чи можлива успішна робота з Kasada без використання реального браузера?
Це серйозний виклик. Kasada вимагає розв’язання криптографічних задач (Proof-of-Work) і аналізує HTTP/2 фрейми. Емуляція всіх цих параметрів на чистому Python вимагає значних ресурсів. Тому варто використовувати антидетект-сборки.
Яку роль відіграє TCP-фрагментація при аналізі трафіку?
Через збільшений розмір постквантових ключів пакет ClientHello не вміщується у стандартний ліміт мережі і розбивається на частини. Алгоритми фільтрації уважно відстежують методи фрагментації. Нетипове розбиття пакета вказує на роботу автоматизованого скрипта.
Навіщо потрібен Wireshark під час налаштування веб-скрейпера?
Аналіз трафіку дає змогу детально порівняти мережеві пакети вашого скрипта і реального браузера. Ви можете знайти точні відмінності в порядку шифрів, значеннях ALPN і налаштуваннях HTTP/2 фреймів, щоб скоригувати роботу свого коду.