


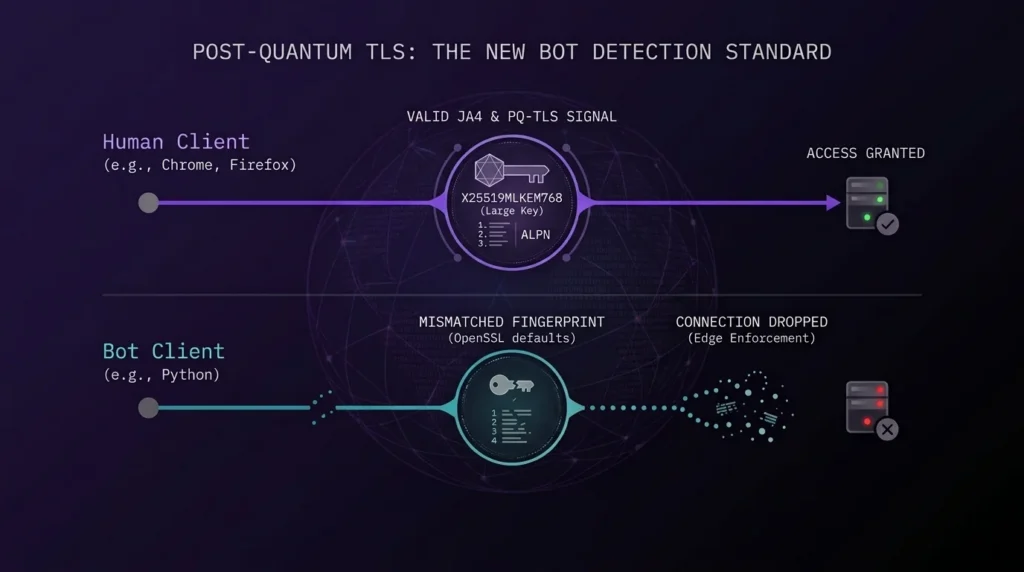
内容分发网络现在评估的是加密握手过程,而不是依赖Cookie或轮换用户代理。
现代边缘节点会在客户端发送HTTP负载之前,就检查初始连接请求中字节的精确序列。如果加密数学运算与标准Chrome或Firefox的行为不一致,服务器会直接断开连接。
这一转变意味着,稳定的数据提取完全取决于从底层开始构建有效的网络数据包。
摘要:后量子TLS与JA4信号
- X25519MLKEM768会为TLS ClientHello数据包增加超过1,000字节的数据量。
- 这种巨大的体积增长会在握手期间迫使发生TCP MSS分片。
- CDN边缘执行算法会立即阻止不当的数据包分片。
- JA4 TLS指纹识别取代了旧标准,用于动态跟踪ALPN和密码套件。
- 标准自动化库因使用默认的OpenSSL签名而失效。
TLS 1.3握手机制与ClientHello检测
脚本必须先协商安全连接,然后才能加载网页。TLS 1.3握手决定了客户端和服务器如何就加密方式达成一致。
商用浏览器传输特定的加密偏好设置,而标准脚本默认使用通用的系统签名。
安全过滤器会立即分析这种差异。一个请求声称自己是运行在Windows上的Chrome浏览器,但其密码套件却表明这实际上是运行在Linux服务器上的Python脚本。
👉 数据中心代理 用于扩展并发API请求并处理公开数据。
这种不匹配会导致连接立即被重置。边缘节点会在生成403状态码之前就终止路由。
X25519MLKEM768密钥共享如何触发TCP分片检查
混合密钥交换是当前网络通信中的标准做法。现代浏览器将标准椭圆曲线与后量子密码学相结合,该特定算法即为X25519MLKEM768。
它可以保护已记录的流量免受未来解密攻击的威胁,同时也改变了网页抓取的基础运作机制。后量子TLS会产生与数据包大小直接相关的新检测信号。传统的TLS ClientHello数据包大约占用300字节,而所需的后量子密钥共享会将该负载扩展到超过1,300字节。
这种扩展使负载超出了标准最大传输单元(MTU)的限制,网络协议栈必须对数据包进行拆分。
修复ClientHello请求中的TCP MSS分片问题是自动化操作的严格要求。不正确的数据包拆分会在防火墙层面被标记为异常连接。合法浏览器会依据操作系统的精确规则对超大数据包进行分片,而标准脚本则将这一过程交给后端库处理,结果往往不可预测。
👉 专用LTE/5G移动代理 提供不限流量以及来自真实运营商的纯净IP地址。
正确配置操作系统级别的TCP分片是应对X25519MLKEM768检测机制的核心所在。
构建JA4 TLS指纹与ALPN排序
安全厂商利用JA4来对这些复杂的握手过程进行分类。该标准会根据客户端的网络特征输出一个可读的哈希值。该算法会记录确切的TLS版本以及密码套件的具体排列顺序,解析器还会记录ALPN扩展信息。
由于真实浏览器会注入随机的GREASE值以测试服务器兼容性,该协议会跟踪这些字节以验证真实性。Cloudflare的clienthello检测完全依赖于全面的JA4数据库。边缘网络会将特定哈希值映射到已知的自动化框架。默认库设置生成的JA4哈希值若与已知脚本特征完全相同,会导致CDN边缘立即断开连接。
使用标准模块在Python requests中修改JA4 TLS指纹在技术上仍不可行。默认库完全依赖于宿主系统的OpenSSL配置,其架构限制了对扩展顺序或GREASE值注入的直接修改。
| 指纹要素 | 真实浏览器行为 | 默认Python脚本 | 检测风险 |
| 密码套件 | 按现代AEAD偏好排序 | 按OpenSSL默认设置排序 | 高 |
| ALPN | 请求h2、http/1.1 | 通常缺失或仅有http/1.1 | 严重 |
| GREASE | 注入随机值 | 缺失 | 高 |
| 密钥共享(Key Share) | 包含 X25519MLKEM768 | 仅基础 X25519 | 严重 |
HTTP/2 分帧指纹与 SETTINGS 验证
TLS 握手完成后,网络验证仍在继续。协议通过 ALPN 确定应用层。现代架构会将连接升级至 HTTP/2。
该协议运行在二进制分帧层之上。客户端与服务器在连接建立后立即交换 SETTINGS 帧。这些帧规定了并发流数量和初始窗口大小的限制。
真实浏览器会发送高度特定的帧配置。Firefox 设定的限制与 Chrome 不同。Safari 使用其自身独特的 HTTP/2 分帧指纹。
👉 静态住宅ISP代理 用于持久会话和稳定的账号资料管理。
标准自动化工具要么发送通用的 HTTP/2 设置,要么直接跳过该交换过程。边缘节点会监控此初始化过程。具有 Chrome TLS 指纹却带有通用 Go 库 HTTP/2 结构的请求会立即触发过滤。解决 uTLS 不一致问题需要在 TLS 层和 HTTP/2 层实现完美对齐。
Curl_cffi 网页抓取与 IP 基础设施
可靠地提取数据需要重建网络请求栈。标准工具持续失效。
工程师经常使用 curl_cffi 网页抓取方案来规范化连接。该库将 Python 绑定到自定义的 curl 引擎上,能够精确复现商业浏览器的 TLS 和 HTTP/2 签名,并正确管理后量子密钥共享。
软件层面的对齐只是解决方案的一半。即使 TLS 握手完美无缺,在低信誉度的 IP 地址上仍会失败。
边缘节点严格根据历史 IP 信誉来评估流量来源。数据中心 IP 经常在受保护目标上触发 JavaScript 验证检查。由真实互联网服务提供商分配的专属移动连接和干净的住宅 IP能够提供所需的网络合法性。将精确的加密签名与高信誉度 IP 基础设施相结合,可确保数据管道的稳定运行。
👉 轮换住宅代理 池(超过1亿个IP),可实现精细的全球地理定位。
工程师使用 Wireshark 抓包分析来审查该配置。将脚本生成的 ClientHello 精确字节序列与真实客户端进行比对,验证 TCP MSS 值,并确认 HTTP/2 SETTINGS 帧与预期配置文件匹配。
Yozh Scraper 原生集成 Playwright
构建和维护这套定制网络栈需要投入大量工程资源。TLS 标准不断变化,机器人检测算法每周都在更新。
正是这种运营复杂性,促使了像 Yozh Scraper 这样的开源解决方案的出现。它不再对 Python 库进行无休止的修补,而是直接利用与 Camoufox 引擎集成的 Playwright。这个经过 C++ 修改的 Firefox 内核原生处理加密要求,计算有效的后量子密钥共享,组装精确的 JA4 指纹,并构建正确的 HTTP/2 分帧结构。
它将这种原生指纹对齐能力,与内置的 CyberYozh 代理路由以及服务器托管的已认证会话相结合,从而实现对受限环境的稳定访问。工程师获得一个简洁的异步数据提取 API,而引擎在内部负责管理复杂的网络变量。
👉 下载 Yozh Scraper ,直接从 GitHub 仓库获取。
后量子 TLS 如何影响自动化抓取工具?
该标准会在初始的 ClientHello 请求中加入一个庞大的加密数据块。传统抓取工具无法生成这种特定的负载,从而导致现代 CDN 立即重置连接。
Cloudflare 的 ClientHello 检测如何评估流量?
该过滤器会在读取任何 HTTP 头之前检查初始网络数据包,验证密码套件、扩展项以及混合密钥共享。如果数据包结构缺少标准浏览器元素,边缘节点将终止连接。
我能否使用标准 Python 库正确配置 X25519MLKEM768?
不能。标准 Python 库使用的是宿主系统自带的 OpenSSL 环境,它们本身不具备生成混合后量子密钥共享或准确排列 TLS 扩展顺序的原生能力。
为什么必须修复 ClientHello 请求中的 TCP MSS 分片问题?
后量子密钥使 ClientHello 数据包超出单个网络帧的大小。商业浏览器会依据精确的操作系统协议对该数据包进行分片。非典型的数据包分片会触发网络过滤器,导致请求被丢弃。
配置 JA4 TLS 指纹的推荐方法是什么?
工程师会部署专用的网络库(如 curl_cffi)或经过修改的浏览器引擎。这些方案能够构建出精确的密码套件与扩展顺序,使 JA4 哈希值与标准客户端流量保持一致。
HTTP/2 帧结构指纹如何影响请求成功率?
过滤器会在 TLS 握手完成后立即分析 HTTP/2 SETTINGS 帧。如果帧值与所提供的 TLS 指纹相矛盾,安全系统会识别出这种不一致并终止会话。