


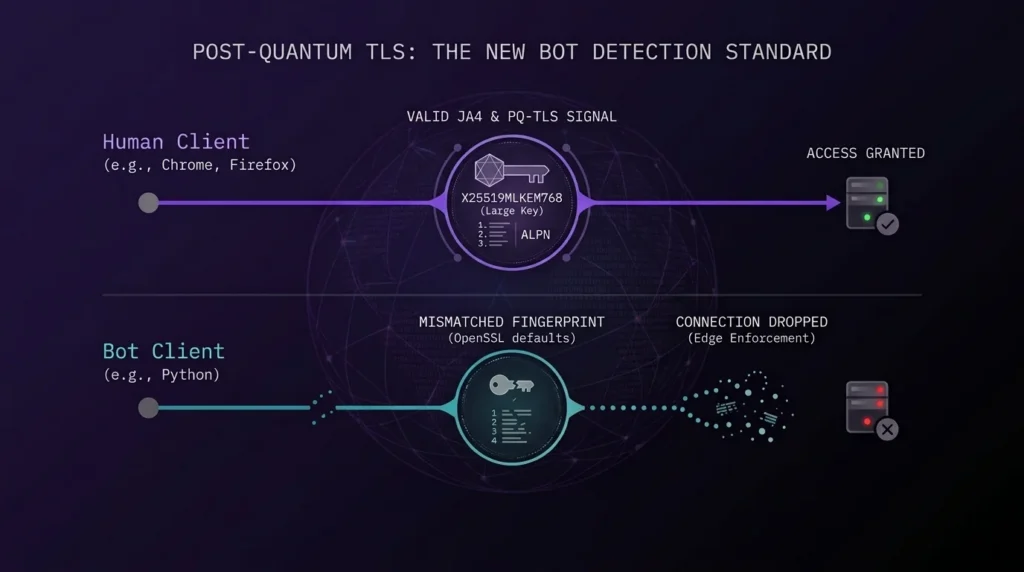
Content delivery network kini mengevaluasi jabat tangan kriptografi, bukan mengandalkan cookie atau rotasi user agent.
Edge node modern memeriksa urutan byte yang tepat dalam permintaan koneksi awal, jauh sebelum klien mengirimkan payload HTTP. Jika perhitungan kriptografi tidak sesuai dengan perilaku standar Chrome atau Firefox, server akan langsung memutuskan koneksi.
Pergeseran ini berarti ekstraksi data yang stabil sepenuhnya bergantung pada penyusunan paket jaringan yang valid sejak awal.
TL;DR: TLS Pasca-Kuantum dan sinyal JA4
- X25519MLKEM768 menambahkan lebih dari 1.000 byte ke paket TLS ClientHello.
- Peningkatan ukuran yang besar ini memaksa fragmentasi TCP MSS selama jabat tangan.
- Algoritma penegakan edge CDN langsung memblokir fragmentasi paket yang tidak tepat.
- Fingerprinting TLS JA4 menggantikan standar lama untuk melacak ALPN dan cipher suite secara dinamis.
- Pustaka otomasi standar gagal karena menggunakan signature OpenSSL bawaan.
Mekanisme jabat tangan TLS 1.3 dan deteksi ClientHello
Sebuah skrip harus menegosiasikan koneksi aman sebelum memuat halaman web. Jabat tangan TLS 1.3 menentukan bagaimana klien dan server menyepakati enkripsi.
Browser komersial mengirimkan preferensi kriptografi tertentu. Skrip standar menggunakan signature sistem generik secara bawaan.
Filter keamanan segera menganalisis ketidaksesuaian ini. Sebuah permintaan mengklaim sebagai Chrome di Windows. Cipher suite-nya menunjukkan skrip Python di server Linux.
s s 👉 Proxy datacenter untuk menskalakan permintaan API bersamaan dan memproses data publik.
Ketidaksesuaian ini menghasilkan reset koneksi langsung. Edge node menghentikan routing sebelum menghasilkan kode status 403.
Bagaimana key share X25519MLKEM768 memicu pemeriksaan fragmentasi TCP
Pertukaran kunci hibrida merepresentasikan standar terkini dalam komunikasi jaringan. Browser modern menggabungkan kurva eliptik standar dengan kriptografi pasca-kuantum. Algoritma khusus ini beroperasi sebagai X25519MLKEM768.
Ini mengamankan lalu lintas yang terekam dari upaya dekripsi di masa depan. Hal ini juga mengubah mekanisme dasar web scraping. TLS pasca-kuantum menciptakan sinyal deteksi baru yang terkait langsung dengan ukuran paket. Paket TLS ClientHello tradisional berukuran sekitar 300 byte. Key share pasca-kuantum yang diperlukan memperbesar payload ini menjadi lebih dari 1.300 byte.
Perluasan ini mendorong payload melebihi batas Maximum Transmission Unit (MTU) standar. Stack jaringan harus memecah paket tersebut.
Memperbaiki fragmentasi TCP MSS dalam permintaan ClientHello merupakan syarat mutlak untuk otomasi. Pemisahan paket yang salah menandai koneksi sebagai anomali di firewall. Browser yang sah memfragmentasi paket berukuran besar sesuai aturan sistem operasi yang tepat. Skrip standar menyerahkan hal ini ke pustaka backend dengan hasil yang tidak dapat diprediksi.
👉 Proxy mobile LTE/5G khusus dengan lalu lintas tanpa batas dan alamat IP bersih dari operator asli.
Konfigurasi fragmentasi TCP tingkat OS yang tepat merupakan inti dari cara menghadapi penegakan X25519MLKEM768.
Menyusun fingerprinting TLS JA4 dan urutan ALPN
Vendor keamanan menggunakan JA4 untuk mengategorikan jabat tangan yang kompleks ini. Standar ini menghasilkan hash yang dapat dibaca berdasarkan jejak jaringan klien. Algoritma ini mencatat versi TLS yang tepat beserta urutan spesifik cipher suite. Parser juga mencatat ekstensi ALPN.
Karena browser asli menyisipkan nilai GREASE acak untuk menguji kompatibilitas server, protokol ini melacak byte-byte tersebut untuk memverifikasi keasliannya. Deteksi clienthello Cloudflare sepenuhnya bergantung pada basis data JA4 yang komprehensif. Jaringan edge memetakan hash tertentu ke kerangka kerja otomasi yang dikenal. Pengaturan pustaka bawaan menghasilkan hash JA4 yang identik dengan profil skrip yang dikenal, menyebabkan edge CDN langsung memutuskan koneksi.
Memodifikasi fingerprint TLS JA4 dalam permintaan Python tetap tidak praktis secara teknis menggunakan modul standar. Pustaka bawaan sepenuhnya bergantung pada konfigurasi OpenSSL sistem host. Arsitekturnya membatasi modifikasi langsung terhadap urutan ekstensi atau penyisipan nilai GREASE.
| Elemen Fingerprint | Perilaku Browser Asli | Skrip Python Bawaan | Risiko Deteksi |
| Cipher Suite | Diurutkan berdasarkan preferensi AEAD modern | Diurutkan berdasarkan bawaan OpenSSL | Tinggi |
| ALPN | Meminta h2, http/1.1 | Sering kali tidak ada atau hanya http/1.1 | Kritis |
| GREASE | Menyuntikkan nilai acak | Tidak ada | Tinggi |
| Key Share | Termasuk X25519MLKEM768 | Hanya X25519 dasar | Kritis |
Fingerprint framing HTTP/2 & validasi SETTINGS
Validasi jaringan berlanjut setelah jabat tangan TLS selesai. Protokol menentukan lapisan aplikasi melalui ALPN. Arsitektur modern meningkatkan koneksi ke HTTP/2.
Protokol ini beroperasi pada lapisan framing biner. Klien dan server bertukar frame SETTINGS segera setelah koneksi terjalin. Frame ini menentukan batas untuk stream konkuren dan ukuran window awal.
Browser asli mengirimkan konfigurasi frame yang sangat spesifik. Firefox menerapkan batas yang berbeda dari Chrome. Safari menggunakan fingerprint framing HTTP/2 uniknya sendiri.
👉 Proxy ISP residensial statis untuk sesi persisten dan manajemen profil yang stabil.
Alat otomasi standar mengirimkan pengaturan HTTP/2 generik atau melewatkan pertukaran ini sama sekali. Node edge memantau proses inisialisasi ini. Permintaan dengan fingerprint TLS Chrome namun struktur HTTP/2 dari library Go generik akan langsung memicu filter. Mengatasi ketidaksesuaian uTLS memerlukan keselarasan sempurna di antara lapisan TLS dan HTTP/2.
Web scraping curl_cffi dan infrastruktur IP
Mengekstrak data secara andal memerlukan susunan ulang stack permintaan jaringan. Alat standar konsisten gagal.
Engineer sering menerapkan web scraping curl_cffi untuk menormalkan koneksi. Library ini menghubungkan Python dengan mesin curl kustom. Ia secara akurat mereplikasi tanda tangan TLS dan HTTP/2 dari browser komersial. Ia menangani key share pasca-kuantum dengan benar.
Keselarasan perangkat lunak hanya mewakili separuh solusi. Jabat tangan TLS yang sempurna tetap dapat gagal pada alamat IP dengan reputasi rendah.
Node edge mengevaluasi asal traffic secara ketat berdasarkan riwayat reputasi IP. IP pusat data sering memicu pemeriksaan verifikasi JavaScript pada target yang terlindungi. Koneksi seluler khusus dan IP residensial bersih yang ditetapkan oleh penyedia layanan internet asli memberikan legitimasi jaringan yang diperlukan. Integrasi tanda tangan kriptografis yang akurat dengan infrastruktur IP berkepercayaan tinggi memastikan pipeline data yang stabil.”
👉 Kumpulan proxy residensial rotating (100 juta+ IP) untuk geo-targeting global yang terperinci.
Engineer menggunakan analisis paket Wireshark untuk mengaudit pengaturan tersebut. Bandingkan urutan byte yang tepat dari ClientHello dari skrip dengan klien asli. Verifikasi nilai TCP MSS. Konfirmasikan bahwa frame SETTINGS HTTP/2 cocok dengan profil yang dimaksud.
Integrasi native Playwright dengan Yozh Scraper
Membangun dan memelihara stack jaringan kustom ini memerlukan sumber daya rekayasa yang sangat besar. Standar TLS terus berubah. Algoritma deteksi bot diperbarui setiap minggu.
Kompleksitas operasional inilah yang menjadi alasan keberadaan solusi open-source seperti Yozh Scraper. Alih-alih terus-menerus menambal library Python, ia memanfaatkan Playwright yang terintegrasi langsung dengan mesin Camoufox. Inti Firefox yang dimodifikasi C++ ini menangani kebutuhan kriptografis secara native, menghitung key share pasca-kuantum yang valid, menyusun fingerprint JA4 yang tepat, dan menstrukturkan framing HTTP/2 yang benar.
Ia memadukan keselarasan fingerprint native ini dengan routing proxy CyberYozh bawaan dan sesi terautentikasi yang dikelola server untuk akses stabil ke lingkungan terbatas. Engineer menerima API async yang bersih untuk ekstraksi data, sementara mesin mengelola variabel jaringan yang kompleks secara internal.
👉 Unduh Yozh Scraper langsung dari repositori GitHub.
Bagaimana TLS pasca-kuantum memengaruhi alat scraping otomatis?
Standar ini menambahkan blok data kriptografis yang besar ke permintaan ClientHello awal. Alat scraping lawas gagal menghasilkan payload spesifik ini, sehingga langsung menyebabkan koneksi direset oleh CDN modern.
Bagaimana deteksi ClientHello Cloudflare mengevaluasi traffic?
Filter memeriksa paket jaringan awal sebelum membaca header HTTP apa pun. Ia memverifikasi cipher suite, ekstensi, dan key share hibrida. Node edge menghentikan koneksi jika struktur paket tidak memiliki elemen browser standar.
Dapatkah saya mengonfigurasi X25519MLKEM768 dengan benar menggunakan library Python standar?
Tidak. Library Python standar menggunakan lingkungan OpenSSL dari sistem host. Mereka tidak memiliki kemampuan native untuk menghasilkan key share pasca-kuantum hibrida atau mengurutkan ekstensi TLS secara akurat.
Mengapa memperbaiki fragmentasi TCP MSS pada permintaan ClientHello diperlukan?
Kunci pasca-kuantum memperluas paket ClientHello hingga melebihi satu frame jaringan. Browser komersial memfragmentasi paket ini berdasarkan protokol sistem operasi yang tepat. Fragmentasi paket yang tidak lazim memicu filter jaringan dan mengakibatkan permintaan yang gagal terkirim.
Apa metode yang direkomendasikan untuk mengonfigurasi fingerprint TLS JA4?
Para insinyur menggunakan pustaka jaringan khusus seperti curl_cffi atau mesin browser yang telah dimodifikasi. Solusi ini membangun urutan cipher suite dan ekstensi yang tepat yang diperlukan untuk menyelaraskan hash JA4 dengan lalu lintas klien standar.
Bagaimana fingerprint framing HTTP/2 memengaruhi tingkat keberhasilan permintaan?
Filter menganalisis frame SETTINGS HTTP/2 segera setelah jabat tangan TLS selesai. Sistem keamanan mengidentifikasi ketidaksesuaian dan menghentikan sesi jika nilai frame bertentangan dengan fingerprint TLS yang diberikan.