


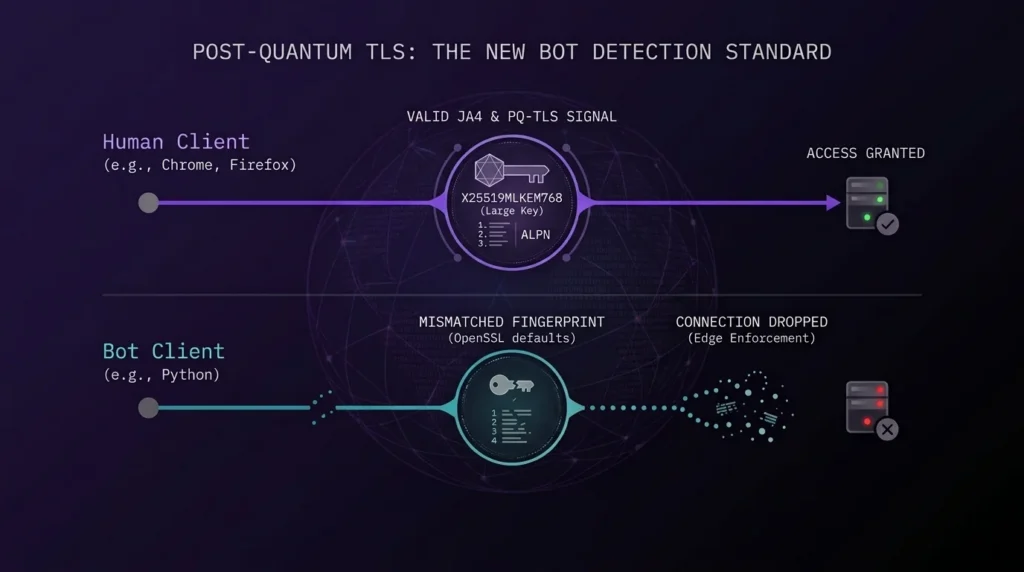
Las redes de distribución de contenido ahora evalúan el protocolo criptográfico en lugar de depender de cookies o de la rotación de agentes de usuario.
Los nodos de borde modernos inspeccionan la secuencia exacta de bytes en la solicitud de conexión inicial mucho antes de que el cliente transmita una carga útil HTTP. Si las matemáticas criptográficas no coinciden con el comportamiento estándar de Chrome o Firefox, el servidor simplemente descarta la conexión.
Este cambio implica que la extracción de datos estable depende por completo de estructurar paquetes de red válidos desde cero.
Resumen: TLS Post-Cuántico y señales JA4
- X25519MLKEM768 añade más de 1000 bytes al paquete ClientHello de TLS.
- Este enorme aumento de tamaño obliga a la fragmentación TCP MSS durante el protocolo de enlace.
- Los algoritmos de aplicación en el borde de la CDN bloquean instantáneamente la fragmentación incorrecta de paquetes.
- La huella digital JA4 TLS reemplazó a los estándares anteriores para rastrear dinámicamente ALPN y conjuntos de cifrado.
- Las bibliotecas de automatización estándar fallan porque usan firmas predeterminadas de OpenSSL.
Mecánica del protocolo de enlace TLS 1.3 y detección de ClientHello
Un script debe negociar una conexión segura antes de cargar una página web. El protocolo de enlace TLS 1.3 dicta cómo el cliente y el servidor acuerdan el cifrado.
Los navegadores comerciales transmiten preferencias criptográficas específicas. Los scripts estándar usan por defecto firmas genéricas del sistema.
Los filtros de seguridad analizan esta discrepancia de inmediato. Una solicitud afirma ser Chrome en Windows. Los conjuntos de cifrado indican un script de Python en un servidor Linux.
👉 Proxies de datacenter para escalar solicitudes API concurrentes y procesar datos públicos.
Esta discordancia provoca reinicios de conexión inmediatos. El nodo de borde termina el enrutamiento antes de generar un código de estado 403.
Cómo los intercambios de claves X25519MLKEM768 activan las verificaciones de fragmentación TCP
El intercambio híbrido de claves representa el estándar actual en las comunicaciones de red. Los navegadores modernos combinan curvas elípticas estándar con criptografía post-cuántica. Este algoritmo específico opera como X25519MLKEM768.
Esto protege el tráfico registrado contra futuros intentos de descifrado. También altera la mecánica fundamental del web scraping. El TLS post-cuántico crea nuevas señales de detección directamente vinculadas al tamaño del paquete. Un paquete ClientHello de TLS tradicional ocupa aproximadamente 300 bytes. El intercambio de claves post-cuántico requerido expande esta carga útil a más de 1300 bytes.
Esta expansión hace que la carga útil supere los límites estándar de la Unidad Máxima de Transmisión (MTU). La pila de red debe dividir el paquete.
Corregir la fragmentación TCP MSS en las solicitudes ClientHello es un requisito estricto para la automatización. La división incorrecta de paquetes marca la conexión como anómala en el firewall. Los navegadores legítimos fragmentan los paquetes de gran tamaño según reglas exactas del sistema operativo. Los scripts estándar delegan esto a bibliotecas de backend con resultados impredecibles.
👉 Proxies móviles dedicados LTE/5G con tráfico ilimitado y direcciones IP limpias de operadoras reales.
La configuración adecuada de la fragmentación TCP a nivel del sistema operativo es la clave para sortear la aplicación de X25519MLKEM768.
Estructuración de la huella digital JA4 TLS y la secuenciación ALPN
Los proveedores de seguridad utilizan JA4 para categorizar estos protocolos de enlace complejos. Este estándar genera un hash legible basado en la huella de red del cliente. El algoritmo registra la versión exacta de TLS junto con el orden específico de los conjuntos de cifrado. El analizador también registra las extensiones ALPN.
Dado que los navegadores reales inyectan valores GREASE aleatorios para probar la compatibilidad con el servidor, el protocolo rastrea estos bytes para verificar la autenticidad. La detección de clienthello de Cloudflare depende por completo de bases de datos JA4 exhaustivas. Las redes de borde asignan hashes específicos a marcos de automatización conocidos. Las configuraciones predeterminadas de las bibliotecas producen un hash JA4 idéntico al de un perfil de script conocido, lo que provoca que el borde de la CDN descarte la conexión al instante.
Modificar las huellas digitales JA4 TLS en Python requests sigue siendo técnicamente poco práctico usando módulos estándar. La biblioteca predeterminada depende por completo de la configuración de OpenSSL del sistema anfitrión. La arquitectura restringe la modificación directa del orden de las extensiones o la inyección de valores GREASE.
| Elemento de Huella Digital | Comportamiento de un Navegador Real | Script Python Predeterminado | Riesgo de Detección |
| Conjuntos de Cifrado | Ordenados según la preferencia moderna de AEAD | Ordenados según los valores predeterminados de OpenSSL | Alto |
| ALPN | Solicita h2, http/1.1 | A menudo ausente o solo http/1.1 | Crítico |
| GREASE | Inyecta valores aleatorios | Ausente | Alto |
| Key Share | Incluye X25519MLKEM768 | Solo X25519 básico | Crítico |
Huella digital de framing HTTP/2 y validación de SETTINGS
La validación de red continúa después de que concluye el protocolo de enlace TLS. El protocolo determina la capa de aplicación mediante ALPN. Las arquitecturas modernas actualizan las conexiones a HTTP/2.
Este protocolo opera sobre una capa de framing binario. El cliente y el servidor intercambian tramas SETTINGS inmediatamente al conectarse. Estas tramas dictan los límites de flujos concurrentes y los tamaños de ventana iniciales.
Los navegadores reales transmiten configuraciones de trama muy específicas. Firefox dicta límites diferentes a los de Chrome. Safari utiliza su propia huella digital de framing HTTP/2 única.
eff fff👉 Proxies residenciales ISP estáticos para sesiones persistentes y gestión estable de perfiles.
Las herramientas de automatización estándar transmiten configuraciones HTTP/2 genéricas u omiten el intercambio. Los nodos perimetrales monitorizan esta inicialización. Una solicitud con una huella digital TLS de Chrome y una estructura HTTP/2 de una librería Go genérica desencadena un filtro inmediato. Resolver las inconsistencias de uTLS requiere una alineación perfecta tanto en la capa TLS como en la capa HTTP/2.
Web scraping con curl_cffi e infraestructura de IP
Extraer datos de manera fiable requiere una pila de solicitudes de red reconstruida. Las herramientas estándar fallan sistemáticamente.
Los ingenieros implementan con frecuencia web scraping con curl_cffi para normalizar las conexiones. Esta librería vincula Python a un motor curl personalizado. Replica con precisión las firmas TLS y HTTP/2 de los navegadores comerciales. Gestiona correctamente los intercambios de claves poscuánticos.
La alineación del software representa solo la mitad de la solución. Un protocolo de enlace TLS perfecto aún falla en una dirección IP de baja reputación.
Los nodos perimetrales evalúan el origen del tráfico estrictamente según la reputación histórica de la IP. Las IP de centros de datos suelen desencadenar comprobaciones de verificación JavaScript en objetivos protegidos. Las conexiones móviles dedicadas y las IP residenciales limpias asignadas por proveedores de servicios de internet reales aportan la legitimidad de red necesaria. La integración de firmas criptográficas precisas con infraestructura de IP de alta confianza garantiza pipelines de datos estables. fff
👉 Pools de proxies residenciales rotativos (más de 100 millones de IP) para geolocalización global granular.
Los ingenieros utilizan el análisis de paquetes con Wireshark para auditar la configuración. Comparan la secuencia exacta de bytes del ClientHello del script frente a un cliente real. Verifican los valores MSS de TCP. Confirman que las tramas SETTINGS de HTTP/2 coinciden con el perfil previsto.
Integración nativa de Playwright con Yozh Scraper
Construir y mantener esta pila de red personalizada requiere recursos de ingeniería masivos. Los estándares TLS cambian constantemente. Los algoritmos de detección de bots se actualizan semanalmente.
Esta complejidad operativa es la razón por la que existen soluciones de código abierto como Yozh Scraper. En lugar de parchear indefinidamente librerías de Python, aprovecha Playwright integrado directamente con el motor Camoufox. Este núcleo de Firefox modificado en C++ gestiona los requisitos criptográficos de forma nativa, calculando intercambios de claves poscuánticos válidos, ensamblando huellas digitales JA4 exactas y estructurando el framing HTTP/2 correcto.
Combina esta alineación de huellas digitales nativa con el enrutamiento integrado de proxies de CyberYozh y sesiones autenticadas gestionadas por el servidor para un acceso estable a entornos restringidos. Los ingenieros reciben una API asíncrona limpia para la extracción de datos, mientras el motor gestiona internamente las complejas variables de red.
👉 Descarga Yozh Scraper directamente desde el repositorio de GitHub.
¿Cómo afecta el TLS poscuántico a las herramientas de scraping automatizado?
Este estándar añade un bloque masivo de datos criptográficos a la solicitud ClientHello inicial. Las herramientas de scraping antiguas no logran generar esta carga útil específica, lo que provoca reinicios inmediatos de conexión por parte de las CDN modernas.
¿Cómo evalúa el tráfico la detección de ClientHello de Cloudflare?
El filtro inspecciona el paquete de red inicial antes de leer cualquier encabezado HTTP. Verifica los conjuntos de cifrado, las extensiones y los intercambios de claves híbridos. El nodo perimetral termina la conexión si la estructura del paquete carece de elementos estándar de navegador.
¿Puedo configurar X25519MLKEM768 correctamente usando librerías estándar de Python?
No. Las librerías estándar de Python utilizan el entorno OpenSSL del sistema anfitrión. Carecen de la capacidad nativa para generar intercambios de claves híbridos poscuánticos o secuenciar extensiones TLS con precisión.
¿Por qué es necesario corregir la fragmentación TCP MSS en las solicitudes ClientHello?
Las claves poscuánticas expanden el paquete ClientHello más allá de un único marco de red. Los navegadores comerciales fragmentan este paquete según protocolos exactos del sistema operativo. Una fragmentación de paquetes atípica activa los filtros de red y provoca el rechazo de las solicitudes.
¿Cuál es el método recomendado para configurar una huella digital JA4 TLS?
Los ingenieros implementan bibliotecas de red especializadas como curl_cffi o motores de navegador modificados. Estas soluciones construyen la secuencia exacta de conjuntos de cifrado y extensiones necesarias para alinear el hash JA4 con el tráfico de cliente estándar.
¿Cómo afecta la huella digital de framing HTTP/2 a las tasas de éxito de las solicitudes?
Los filtros analizan los frames SETTINGS de HTTP/2 inmediatamente después de completarse el handshake TLS. El sistema de seguridad identifica inconsistencias y termina la sesión si los valores del frame contradicen la huella digital TLS proporcionada.