


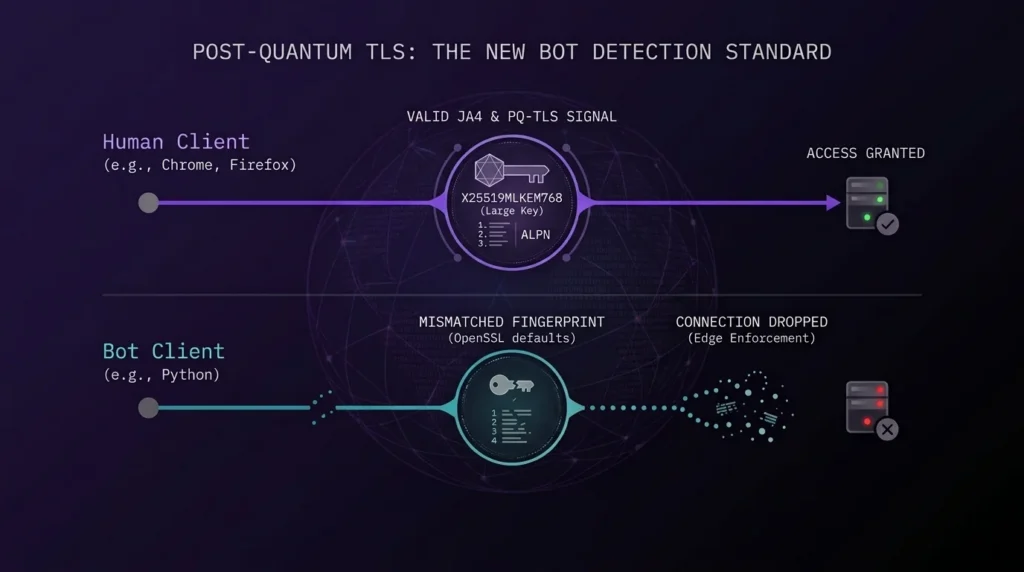
Các mạng phân phối nội dung hiện đánh giá quá trình bắt tay mật mã thay vì dựa vào cookie hay xoay vòng user agent.
Các node biên hiện đại kiểm tra chính xác chuỗi byte trong yêu cầu kết nối ban đầu, từ rất lâu trước khi client truyền tải payload HTTP. Nếu phép toán mật mã không khớp với hành vi tiêu chuẩn của Chrome hoặc Firefox, máy chủ sẽ đơn giản là ngắt kết nối.
Sự thay đổi này có nghĩa là việc trích xuất dữ liệu ổn định hoàn toàn phụ thuộc vào việc cấu trúc các gói tin mạng hợp lệ ngay từ đầu.
Tóm tắt: TLS hậu lượng tử và tín hiệu JA4
- X25519MLKEM768 thêm hơn 1.000 byte vào gói tin ClientHello của TLS.
- Sự gia tăng kích thước lớn này buộc phải phân mảnh TCP MSS trong quá trình bắt tay.
- Các thuật toán thực thi tại biên của CDN chặn ngay lập tức việc phân mảnh gói tin không đúng cách.
- Dấu vân tay TLS JA4 đã thay thế các tiêu chuẩn cũ để theo dõi ALPN và bộ mã hóa một cách linh hoạt.
- Các thư viện tự động hóa tiêu chuẩn thất bại vì chúng sử dụng chữ ký OpenSSL mặc định.
Cơ chế bắt tay TLS 1.3 và phát hiện ClientHello
Một script phải thương lượng kết nối an toàn trước khi tải một trang web. Quá trình bắt tay TLS 1.3 quy định cách client và server thống nhất về mã hóa.
Các trình duyệt thương mại truyền tải các tùy chọn mật mã cụ thể. Các script tiêu chuẩn mặc định sử dụng chữ ký hệ thống chung.
Các bộ lọc bảo mật phân tích sự khác biệt này ngay lập tức. Một yêu cầu tự nhận là Chrome trên Windows. Nhưng các bộ mã hóa lại cho thấy đây là một script Python chạy trên máy chủ Linux.
👉 Proxy trung tâm dữ liệu (Datacenter) để mở rộng quy mô các yêu cầu API đồng thời và xử lý dữ liệu công khai.
Sự không khớp này dẫn đến việc kết nối bị đặt lại ngay lập tức. Node biên chấm dứt định tuyến trước khi tạo ra mã trạng thái 403.
Cách các key share X25519MLKEM768 kích hoạt kiểm tra phân mảnh TCP
Trao đổi khóa lai là tiêu chuẩn hiện hành trong giao tiếp mạng. Các trình duyệt hiện đại kết hợp đường cong elliptic tiêu chuẩn với mật mã hậu lượng tử. Thuật toán cụ thể này hoạt động dưới tên X25519MLKEM768.
Nó bảo vệ lưu lượng đã ghi lại khỏi các nỗ lực giải mã trong tương lai. Nó cũng làm thay đổi cơ chế nền tảng của việc scraping web. TLS hậu lượng tử tạo ra các tín hiệu phát hiện mới gắn trực tiếp với kích thước gói tin. Một gói tin ClientHello TLS truyền thống chiếm khoảng 300 byte. Key share hậu lượng tử bắt buộc mở rộng payload này lên hơn 1.300 byte.
Sự mở rộng này đẩy payload vượt quá giới hạn Đơn vị Truyền dẫn Tối đa (MTU) tiêu chuẩn. Ngăn xếp mạng phải chia nhỏ gói tin.
Việc khắc phục phân mảnh TCP MSS trong các yêu cầu ClientHello là yêu cầu bắt buộc đối với tự động hóa. Việc chia gói tin không đúng cách sẽ đánh dấu kết nối là bất thường tại tường lửa. Các trình duyệt hợp lệ phân mảnh các gói tin quá khổ theo đúng quy tắc của hệ điều hành. Các script tiêu chuẩn giao việc này cho các thư viện backend với kết quả khó lường.
👉 Proxy di động LTE/5G riêng biệt với lưu lượng không giới hạn và địa chỉ IP sạch từ các nhà mạng thực.
Cấu hình đúng cách phân mảnh TCP ở cấp độ hệ điều hành là cốt lõi để vượt qua cơ chế thực thi X25519MLKEM768.
Cấu trúc dấu vân tay TLS JA4 và trình tự ALPN
Các nhà cung cấp bảo mật sử dụng JA4 để phân loại các quá trình bắt tay phức tạp này. Tiêu chuẩn này xuất ra một hash có thể đọc được dựa trên dấu vết mạng của client. Thuật toán ghi lại chính xác phiên bản TLS cùng với thứ tự cụ thể của các bộ mã hóa. Bộ phân tích cũng ghi lại các phần mở rộng ALPN.
Vì các trình duyệt thật chèn các giá trị GREASE ngẫu nhiên để kiểm tra khả năng tương thích của máy chủ, giao thức theo dõi các byte này để xác minh tính xác thực. Việc phát hiện clienthello của Cloudflare hoàn toàn phụ thuộc vào các cơ sở dữ liệu JA4 toàn diện. Các mạng biên ánh xạ các hash cụ thể tới các framework tự động hóa đã biết. Cài đặt thư viện mặc định tạo ra một hash JA4 giống hệt với hồ sơ script đã biết, khiến CDN biên ngắt kết nối ngay lập tức.
Việc sửa đổi dấu vân tay TLS JA4 trong Python requests vẫn không khả thi về mặt kỹ thuật khi sử dụng các module tiêu chuẩn. Thư viện mặc định hoàn toàn dựa vào cấu hình OpenSSL của hệ thống chủ. Kiến trúc này hạn chế việc sửa đổi trực tiếp thứ tự phần mở rộng hoặc việc chèn giá trị GREASE.
| Thành Phần Dấu Vân Tay | Hành Vi Trình Duyệt Thật | Script Python Mặc Định | Rủi Ro Bị Phát Hiện |
| Bộ Mã Hóa | Sắp xếp theo ưu tiên AEAD hiện đại | Sắp xếp theo mặc định của OpenSSL | Cao |
| ALPN | Yêu cầu h2, http/1.1 | Thường thiếu hoặc chỉ có http/1.1 | Nghiêm trọng |
| GREASE | Chèn các giá trị ngẫu nhiên | Không có | Cao |
| Key Share | Bao gồm X25519MLKEM768 | Chỉ X25519 cơ bản | Nghiêm trọng |
Dấu vân tay khung HTTP/2 & xác thực SETTINGS
Quá trình xác thực mạng tiếp tục sau khi bắt tay TLS hoàn tất. Giao thức xác định tầng ứng dụng thông qua ALPN. Các kiến trúc hiện đại nâng cấp kết nối lên HTTP/2.
Giao thức này hoạt động trên một tầng khung nhị phân. Client và server trao đổi các khung SETTINGS ngay khi kết nối. Các khung này quy định giới hạn cho số luồng đồng thời và kích thước cửa sổ ban đầu.
Các trình duyệt thực truyền tải các cấu hình khung rất đặc trưng. Firefox quy định giới hạn khác với Chrome. Safari sử dụng dấu vân tay khung HTTP/2 riêng biệt của mình.
tiếng tiếng 👉 Proxy ISP dân cư tĩnh cho các phiên liên tục và quản lý hồ sơ ổn định.
Các công cụ tự động hóa tiêu chuẩn truyền tải các thiết lập HTTP/2 chung chung hoặc bỏ qua việc trao đổi này. Các nút biên giám sát quá trình khởi tạo này. Một yêu cầu có dấu vân tay TLS của Chrome nhưng lại có cấu trúc HTTP/2 của thư viện Go chung chung sẽ ngay lập tức bị bộ lọc chặn lại. Việc khắc phục các bất nhất của uTLS đòi hỏi sự đồng bộ hoàn hảo trên cả hai tầng TLS và HTTP/2.
Thu thập dữ liệu web bằng curl_cffi và hạ tầng IP
Việc trích xuất dữ liệu một cách đáng tin cậy đòi hỏi phải xây dựng lại toàn bộ ngăn xếp yêu cầu mạng. Các công cụ tiêu chuẩn liên tục thất bại.
Các kỹ sư thường triển khai curl_cffi để chuẩn hóa các kết nối khi thu thập dữ liệu web. Thư viện này liên kết Python với một công cụ curl tùy chỉnh. Nó tái tạo chính xác chữ ký TLS và HTTP/2 của các trình duyệt thương mại. Nó xử lý đúng các key share hậu lượng tử.
Việc đồng bộ phần mềm chỉ là một nửa giải pháp. Một cú bắt tay TLS hoàn hảo vẫn có thể thất bại trên một địa chỉ IP có uy tín thấp.
Các nút biên đánh giá nguồn gốc lưu lượng truy cập chủ yếu dựa trên uy tín IP trong lịch sử. Các IP trung tâm dữ liệu thường xuyên kích hoạt kiểm tra xác minh JavaScript trên các mục tiêu được bảo vệ. Các kết nối di động chuyên dụng và IP dân cư sạch được cấp bởi các nhà cung cấp dịch vụ internet thực sự mang lại tính hợp pháp mạng cần thiết. Việc kết hợp chữ ký mật mã chính xác với hạ tầng IP có độ tin cậy cao đảm bảo các đường ống dữ liệu ổn định.\u00a0
👉 Nhóm proxy dân cư xoay vòng (hơn 100 triệu IP) cho việc nhắm mục tiêu địa lý toàn cầu chi tiết.
Các kỹ sư sử dụng phân tích gói tin Wireshark để kiểm tra thiết lập. So sánh chuỗi byte chính xác của ClientHello từ script với một client thực. Xác minh các giá trị TCP MSS. Xác nhận các khung SETTINGS của HTTP/2 khớp với hồ sơ dự kiến.
Tích hợp Playwright gốc với Yozh Scraper
Việc xây dựng và duy trì ngăn xếp mạng tùy chỉnh này đòi hỏi nguồn lực kỹ thuật khổng lồ. Các tiêu chuẩn TLS thay đổi liên tục. Các thuật toán phát hiện bot được cập nhật hàng tuần.
Sự phức tạp trong vận hành này chính là lý do các giải pháp mã nguồn mở như Yozh Scraper ra đời. Thay vì liên tục vá lỗi các thư viện Python, nó tận dụng Playwright được tích hợp trực tiếp với engine Camoufox. Nhân Firefox được chỉnh sửa bằng C++ này xử lý các yêu cầu mật mã một cách gốc, tính toán các key share hậu lượng tử hợp lệ, tạo ra các dấu vân tay JA4 chính xác, và cấu trúc khung HTTP/2 đúng chuẩn.
Nó kết hợp việc đồng bộ dấu vân tay gốc này với định tuyến proxy CyberYozh tích hợp sẵn và các phiên xác thực do máy chủ quản lý để truy cập ổn định vào các môi trường bị hạn chế. Các kỹ sư nhận được một API bất đồng bộ gọn gàng để trích xuất dữ liệu, trong khi engine tự quản lý các biến số mạng phức tạp bên trong.
👉 Tải xuống Yozh Scraper trực tiếp từ kho lưu trữ GitHub.
TLS hậu lượng tử ảnh hưởng thế nào đến các công cụ thu thập dữ liệu tự động?
Tiêu chuẩn này thêm một khối dữ liệu mật mã khổng lồ vào yêu cầu ClientHello ban đầu. Các công cụ thu thập dữ liệu cũ không thể tạo ra tải trọng đặc thù này, dẫn đến việc kết nối bị đặt lại ngay lập tức bởi các CDN hiện đại.
Việc phát hiện ClientHello của Cloudflare đánh giá lưu lượng truy cập như thế nào?
Bộ lọc kiểm tra gói tin mạng ban đầu trước khi đọc bất kỳ tiêu đề HTTP nào. Nó xác minh các bộ mã hóa, phần mở rộng, và các key share lai. Nút biên chấm dứt kết nối nếu cấu trúc gói tin thiếu các yếu tố trình duyệt tiêu chuẩn.
Tôi có thể cấu hình X25519MLKEM768 chính xác bằng các thư viện Python tiêu chuẩn không?
Không. Các thư viện Python tiêu chuẩn sử dụng môi trường OpenSSL của hệ thống chủ. Chúng không có khả năng gốc để tạo ra các key share hậu lượng tử lai hoặc sắp xếp các phần mở rộng TLS một cách chính xác.
Tại sao cần khắc phục tình trạng phân mảnh TCP MSS trong các yêu cầu ClientHello?
Các khóa hậu lượng tử làm gói tin ClientHello mở rộng vượt quá một khung mạng đơn lẻ. Các trình duyệt thương mại phân mảnh gói tin này dựa trên các giao thức hệ điều hành cụ thể. Việc phân mảnh gói tin không điển hình sẽ kích hoạt các bộ lọc mạng và dẫn đến việc yêu cầu bị loại bỏ.
Phương pháp được khuyến nghị để cấu hình dấu vân tay TLS JA4 là gì?
Các kỹ sư triển khai các thư viện mạng chuyên dụng như curl_cffi hoặc các engine trình duyệt đã được sửa đổi. Các giải pháp này xây dựng chuỗi chính xác các bộ mã hóa (cipher suite) và phần mở rộng cần thiết để căn chỉnh hàm băm JA4 khớp với lưu lượng truy cập của client tiêu chuẩn.
Dấu vân tay khung HTTP/2 ảnh hưởng như thế nào đến tỷ lệ thành công của yêu cầu?
Các bộ lọc phân tích khung SETTINGS của HTTP/2 ngay sau khi quá trình bắt tay TLS hoàn tất. Hệ thống bảo mật xác định sự không nhất quán và chấm dứt phiên nếu các giá trị khung mâu thuẫn với dấu vân tay TLS đã cung cấp.