


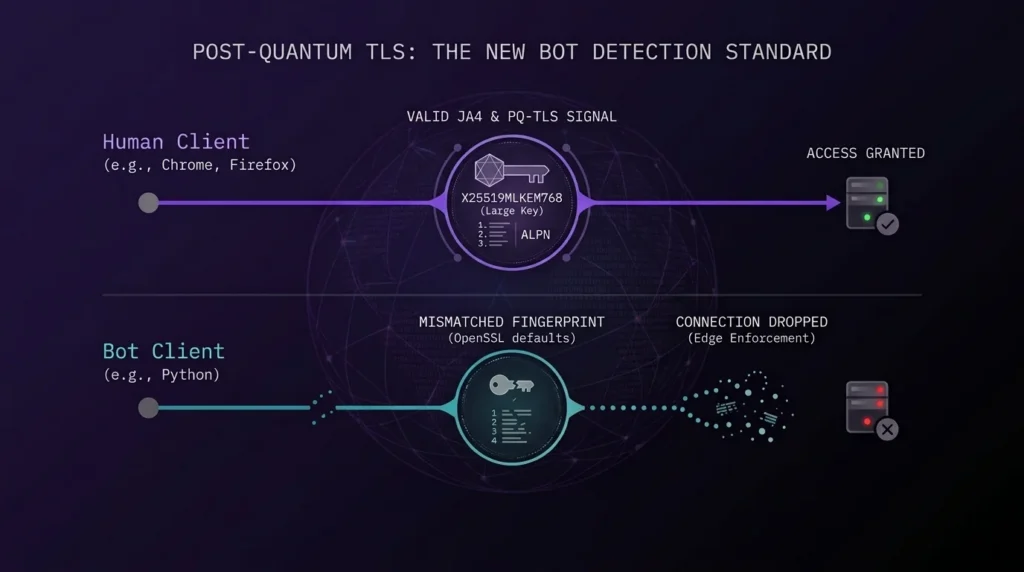
Сетевые фильтры перестали доверять файлам cookie и заголовкам User-Agent. Сегодня системы защиты оценивают сам процесс установки соединения, анализируя каждый байт еще до получения HTTP-запроса.
Если вы используете стандартные библиотеки вроде Python requests, сервер моментально сбрасывает коннект или выдает ошибку 403. Стабильное извлечение данных теперь полностью зависит от правильной генерации сетевых пакетов на уровне криптографии.
TL;DR: Новые стандарты сетевой фильтрации
- Постквантовое шифрование X25519MLKEM768 увеличивает размер пакета ClientHello на 1000 байт.
- Изменение размера пакета требует строгой настройки TCP-фрагментации.
- Стабильная работа с Cloudflare Turnstile невозможна, если ваш TLS фингерпринт и JA4 настроены неверно.
- Kasada анализирует HTTP/2 фреймы и требует решения скрытых криптографических задач.
- Использование Python requests приводит к отклонению запросов из-за устаревших TLS-структур.
Анализ ClientHello пакета: Как TLS 1.3 рукопожатие выдает скрипты
Любой веб-запрос начинается с согласования шифров через TLS 1.3 рукопожатие. Коммерческие браузеры передают строго определенный набор криптографических параметров.
Скрипты по умолчанию тянут базовые настройки OpenSSL из операционной системы сервера. Защитные алгоритмы выявляют этот диссонанс при первом же пакете. Вы заявляете себя как Chrome на Windows, но ClientHello выдает структуру стандартного процесса Linux.
В результате сервер просто закрывает сокет, не дожидаясь обращения к целевой странице.
Чтобы успешно устранить ошибку Cloudflare 403 при базовом парсинге, необходимо перестроить работу сетевого стека.
👉 Датацентровые прокси для масштабирования параллельных API-вызовов и работы с открытыми данными.
Влияние постквантового шифрования X25519MLKEM768 на парсинг
Браузеры начали использовать гибридные ключи, объединяющие классические эллиптические кривые с постквантовой криптографией. Это техническое обновление сломало подавляющее большинство парсеров.
Обычный пакет ClientHello занимает около 300 байт, а добавление постквантового ключа раздувает его за пределы 1300 байт. Данные перестают помещаться в стандартный лимит MTU и разбиваются на несколько сетевых фреймов.
Факт TCP-фрагментации сразу становится маркером для WAF-систем, которые проверяют соответствие метода разбиения пакета правилам заявленной ОС.
Полноценная конфигурация и настройка X25519MLKEM768 Python скриптов требует отказа от встроенного модуля SSL, так как он фрагментирует такие пакеты некорректно.
👉 Мобильные LTE/5G прокси с безлимитным трафиком и чистыми IP от реальных сотовых операторов.
Точная конфигурация: как формируется JA4 и TLS фингерпринт
Стандарт JA3 устарел. Ему на смену пришел JA4. Этот алгоритм формирует детальный слепок сетевого поведения. Он фиксирует версии протоколов, порядок шифров, расширения ALPN и наличие GREASE-значений.
GREASE-параметры добавляются браузерами искусственно для проверки серверов на совместимость. Их отсутствие в запросе скрипта расценивается как нецелевой трафик.
Корректная конфигурация TLS-фингерпринта JA4 для работы с Cloudflare требует точной калибровки. Необходимо математически точно повторить структуру пакета целевого браузера.
| Параметр протокола | Поведение браузера | Поведение простого скрипта | Риск отклонения |
| Порядок шифров | Строгая последовательность AEAD | Зависит от версии OpenSSL | Высокий |
| ALPN | Запрос http/2 и http/1.1 | Часто отсутствует | Критический |
| GREASE | Присутствует всегда | Отсутствует | Высокий |
| Ключи шифрования | X25519MLKEM768 | Только X25519 | Критический |
Причина, почему Python requests отклоняется фильтрами Cloudflare, довольно проста. Стандартная библиотека не умеет формировать правильные расширения. Она не отправляет гибридные ключи и не поддерживает актуальные GREASE-параметры.
👉 Статические резидентские ISP прокси для удержания постоянных сессий и работы со сложными профилями.
Анализ HTTP/2 фреймов при работе с Kasada
Архитектура Kasada не использует привычные визуальные проверки. Платформа детально анализирует параметры протокола HTTP/2.
После завершения TLS-рукопожатия клиент и сервер обмениваются фреймами SETTINGS. Они определяют размер окна и лимиты потоков. Каждый браузер имеет уникальный слепок этих фреймов. Несовпадение TLS-отпечатка Chrome с HTTP/2 фреймами Firefox приводит к получению статуса 429.
Система также требует выполнения Proof-of-Work. Сервер присылает сложную математическую задачу. Браузер решает её с помощью JavaScript и отправляет ответ в заголовке. Выполнить эту криптографическую задачу Kasada можно только через использование реальных браузерных движков. Обычные скрипты не способны вычислить требуемый токен.
Анализ трафика через Wireshark выявляет подобные несоответствия. Инженер изучает каждый отправленный байт для поиска причины отклонения запроса.
👉 Ротационные резидентские прокси (100+ млн IP) для точного геотаргетинга и масштабного сбора данных.
Интеграция: curl_cffi парсинг и Yozh Scraper
Инженеры часто выбирают curl_cffi парсинг для нормализации сетевых запросов. Эта библиотека использует кастомный движок curl для эмуляции отпечатков браузеров на уровне C++.
Однако правильного программного обеспечения недостаточно. Серверный IP-адрес скомпрометирует даже математически идеальный сетевой пакет. Итоговая репутация запроса напрямую зависит от чистоты IP. Использование выделенных 4G/5G каналов или сетей реальных интернет-провайдеров (ISP) обеспечивает нужный уровень доверия со стороны строгих CDN-фильтров.
Yozh Scraper решает задачу формирования пакетов на структурном уровне. Проект использует Playwright в связке с модифицированным движком Camoufox. Эта C++ версия Firefox нативно вычисляет валидные постквантовые ключи, передает точные JA4-отпечатки и структурирует правильные HTTP/2 фреймы.
Инструмент объединяет управление сетевым профилем с автоматической маршрутизацией через высокотрастовые пулы CyberYozh. Серверное управление сессиями поддерживает целостность цифровой личности, обеспечивая стабильный сбор данных с закрытых страниц без необходимости повторной авторизации. Разработчики получают мощный асинхронный API, перекладывая всю сетевую инженерию на движок скрапера.
👉 Скачать Yozh Scraper в официальном репозитории GitHub.
Почему точный TLS фингерпринт и JA4 стали стандартом для парсинга?
Фильтры анализируют структуру сетевого запроса до чтения HTTP-заголовков. Несовпадение JA4-отпечатка с сигнатурами известных браузеров приводит к сбросу соединения. Точная конфигурация параметров позволяет сетевому клиенту отправлять валидные данные.
Как именно постквантовое шифрование X25519MLKEM768 при парсинге влияет на работу?
Современные браузеры включают массивный блок криптографических данных в первичный запрос ClientHello. Если устаревший скрипт не передает этот гибридный ключ, CDN-системы вроде Cloudflare моментально идентифицируют соединение как нецелевое и обрывают его.
Что делать, если Python requests стабильно выдает ошибку 403?
Необходимо полностью отказаться от стандартного модуля requests. Используйте специализированные библиотеки вроде curl_cffi, которые умеют эмулировать параметры TLS и HTTP/2 реальных браузеров, или переходите на модифицированные headless-решения.
Возможна ли успешная работа с Kasada без использования реального браузера?
Это крайне сложно. Kasada требует решения криптографических задач (Proof-of-Work) и анализирует HTTP/2 фреймы. Эмуляция всех этих параметров на чистом Python требует огромных ресурсов. Проще использовать антидетект-сборки.
Какую роль играет TCP-фрагментация при анализе трафика?
Из-за увеличенного размера постквантовых ключей пакет ClientHello не помещается в стандартный лимит сети и разбивается на части. Алгоритмы фильтрации строго отслеживают методы фрагментации. Нетипичное разбиение пакета указывает на работу автоматизированного скрипта.
Зачем нужен Wireshark при настройке веб-скраперов?
Сниффинг трафика позволяет визуально сравнить сетевые пакеты вашего скрипта и реального браузера. Вы можете найти точные отличия в порядке шифров, значениях ALPN и настройках HTTP/2 фреймов, чтобы скорректировать работу вашего кода.