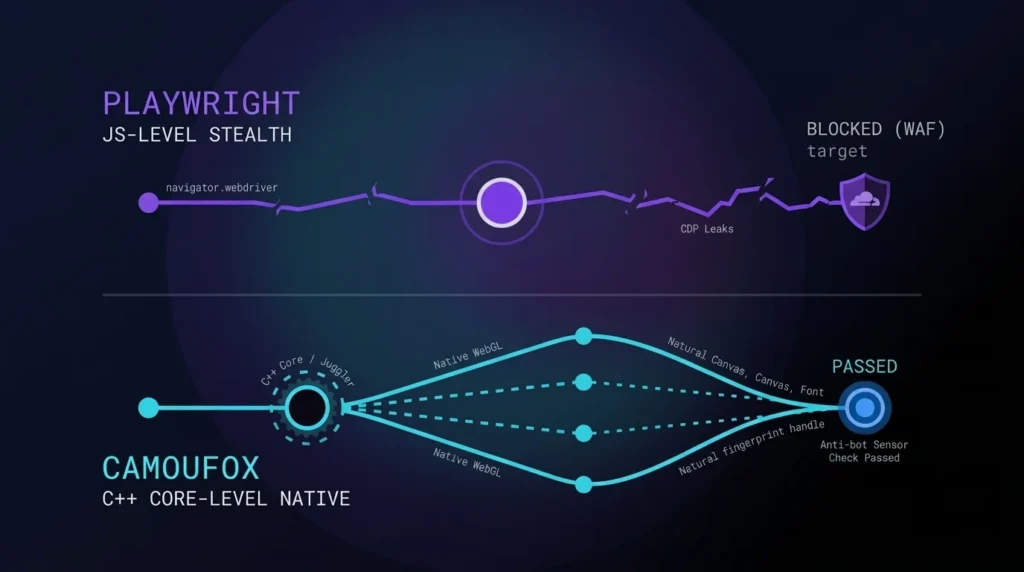
数据提取的安全防护已经发生了变化。到2026年,Cloudflare 和 DataDome 已不再依赖基础的 user-agent 解析。这些平台会结合结构性 TLS 指纹识别(JA4)来评估行为生物特征。防御算法还会检测环境中是否存在 JavaScript 篡改痕迹。传统的 JavaScript 补丁已经失效。工程师需要一种直接嵌入到引擎源代码层面的反检测浏览器抓取解决方案。
摘要:2026年隐蔽自动化技术的演进
- 传统工具已失效。现代 WAF 能够快速识别 Chrome DevTools Protocol(CDP)泄漏和原型链篡改行为。
- Camoufox 利用 C++ 源代码修改来输出硬件签名。这种在引擎层面伪装 WebGL 和 Canvas 指纹的技术,消除了 JS 注入痕迹,并能通过高级传感器检测。
- Juggler 协议实现了环境隔离。它取代了 CDP,并在独立的沙盒环境中运行自动化逻辑。
- IP 信誉控制着访问权限。反检测浏览器抓取方案需要移动或住宅代理,并进行严格的欺诈分数检查,以建立稳定的连接。
JavaScript 注入存在的问题
开发者此前通过分层脚本来掩盖自动化行为。但深入分析 Playwright 隐身插件为何在2026年失效,可以发现这是一个结构性的局限。标准插件会覆盖诸如 navigator.webdriver 这样的属性,并修改插件数组。而 WAF 现在会检查原型链,以侦测“原型污染”,从而立即标记出被修改过的代码。
这也解释了为什么工程师需要一个 Puppeteer 隐身替代方案。Chromium 引擎会通过 CDP 端口暴露自动化标记。防御系统还会分析网络层的 TLS ClientHello 数据包(JA4)以及 HTTP/2 帧结构。
如果一个 Python 脚本发送的是某个库的 TLS 签名,却声称自己是 Chrome 的 User-Agent,服务器就会断开连接。这正体现了 camoufox 与 Playwright 的区别:默认的 Playwright 隐身配置在面对 Cloudflare Bot Fight Mode 时,会遭遇 403 错误或 CAPTCHA 验证。
👉 在 TLS 握手阶段就被封禁 IP? 部署 CyberYozh 移动代理。这些私人 4G 或 5G 蜂窝 IP 具备手动轮换和操作系统指纹对齐功能,可提供最高的信任评分,助您突破区域限制。
引擎级别的 C++ 指纹伪装
有效的反检测浏览器抓取需要一款没有内置自动化触发标记的工具。Camoufox 正是如此。它是 Mozilla Firefox 的一个精简分支版本,专为应对严格的 WAF 系统而打造。
在引擎层面伪装 WebGL 和 Canvas 指纹
Camoufox 改变了浏览器处理请求的方式。通过 C++ 指纹伪装,引擎会拦截针对图形哈希或字体的查询请求,由经过修改的 C++ getter 返回数据。这一过程完全不使用 JavaScript 来修改这些数值,因此反欺诈脚本看到的是一个干净的环境。
这同样影响了控制机制。在对比 nodriver 与 camoufox 时,协议可见性至关重要。Chromium 封装工具使用的是可见的 CDP,而 Camoufox 依赖的是 Juggler——一种定制的 Firefox 协议。经过修补的内核将 Juggler 保持在沙盒环境内。目标页面所交互的是一个干净的 JS 环境,不会检测到自动化特征字符串。
| 性能对比 | 传统 Playwright 隐身方案 | Camoufox |
| 指纹层级 | 表面化(JavaScript) | 原生级(C++ 内核) |
| 控制协议 | CDP(极易被检测) | Juggler(完全沙盒化) |
| 网络签名(TLS) | 经常不匹配 | 完美对齐 Firefox JA4 |
| WebRTC 伪装 | 容易泄漏 | 协议级别的 WebRTC 伪装 |
| CreepJS 评估 | 低信任评分 | 高信任评分 |
正因为这种架构,在 CreepJS 上对比 camoufox 与 Playwright 可以看出,Camoufox 始终能生成自然的信任评分。
如何在 Python 中将 Camoufox 与 Playwright 结合使用
工程师们常常询问如何在 Python 中将 camoufox 与 Playwright 结合使用。迁移过程几乎不费什么力气。Camoufox 可作为 Playwright API 的即插即用启动器使用,你只需更新浏览器初始化命令,DOM 交互代码则完全保持不变。这使其成为用于自动化的最佳开源反检测浏览器。
这种反检测浏览器抓取方案包含算法化的鼠标模拟。它会计算考虑距离因素的贝塞尔曲线,以生成自然的光标加速度和微延迟。这可以通过 DataDome 的行为生物特征检测。
对于服务器环境,它消除了无头模式的检测触发因素。单个实例的内存占用低于 200MB,非常适合高密度的 docker 部署。
👉 需要不受限制的带宽来进行数据聚合?CyberYozh ISP 住宅代理提供来自真实家庭网络运营商的静态 IP,正常运行时间达 99.9%。
Playwright 的局限性:IP 信誉与欺诈分数的作用
如果请求来自被标记的服务器,即使浏览器配置文件干净也会失败。要用 Playwright 突破 Cloudflare 的限制,需要良好的IP 信誉。CyberYozh App 在严格的“无日志”政策下提供管理网络身份所需的工具:
- 轮换住宅网络。该平台在 195 多个国家/地区提供超过 1 亿个 IP 地址,粘性会话最长可达 24 小时,支持持续的数据聚合。
- 欺诈分数检测工具。该工具查询 ThreatMetrix 和 IPQualityScore,评估滥用速度,帮助你避免使用被标记的网络节点。
- 验证与支付。CyberYozh 提供由 ISP 支持的住宅电话号码,用于高信任度的短信接收,同时还提供虚拟令牌化支付卡,以安全处理 SaaS 和广告支付。
👉 需要精确的地理定位和稳定的会话?CyberYozh 轮换住宅代理提供动态地址切换,仅按实际使用流量计费。
将 CyberYozh 的代理协议(HTTP、SOCKS5、UDP、VPN/OpenVPN、VLESS/Xray)与 Camoufox 结合使用,可以创建自然的网络身份。这为“Camoufox 与 Playwright”之争给出了明确答案——引擎级处理更具优势。
👉 寻找延迟极低的独享服务器?CyberYozh 数据中心代理提供独享 IP 和无限带宽,适用于自动化工作流程。
技术总结
旧式 JavaScript 封装脚本无法对抗新的 WAF 机器学习模型。一个真正有效的反检测浏览器抓取方案需要对 C++ 引擎进行修改。在 CyberYozh 可信的移动与住宅 IP 基础设施上运行 Camoufox,可以为工程团队提供稳定的数据提取环境。
为什么 Playwright 隐身插件在 2026 年会触发封锁?
WAF 系统会交叉比对网络层的 JA4 TLS 指纹与声称的浏览器环境。它们还能通过原型链检测捕捉隐身插件留下的 JavaScript 钩子。
C++ 指纹伪造有什么优势?
它直接修改浏览器源代码,原生生成 WebGL 和 Canvas 等硬件签名。反机器人 JS 传感器无法发现任何 JavaScript 覆盖行为。
Camoufox 与 Playwright 在自动化协议方面有何不同?
基于 Chromium 的 Playwright 运行 Chrome DevTools 协议(CDP),会暴露可识别的端口。Camoufox 使用 Juggler 协议,将脚本隔离在一个与目标网站分离的沙盒环境中。
我能把 Camoufox 集成到现有的 Python 脚本中吗?
可以。它可以直接替代原有方案,你只需更新初始化命令即可。Playwright API 会像以前一样处理所有 DOM 交互。
为什么要在抓取前检查欺诈分数?
如果 IP 地址信誉不佳,即使浏览器配置文件干净也会失败。CyberYozh 欺诈分数检测工具会通过 IPQualityScore 和 ThreatMetrix 测试 IP,让你在发送请求前先验证节点。
针对 Cloudflare Turnstile,我需要专用代理吗?
是的。WAF 会在网络层封锁数据中心 IP。你需要 CyberYozh 提供的移动或住宅 ISP 代理,以呈现自然的流量模式,从而通过环境检测。