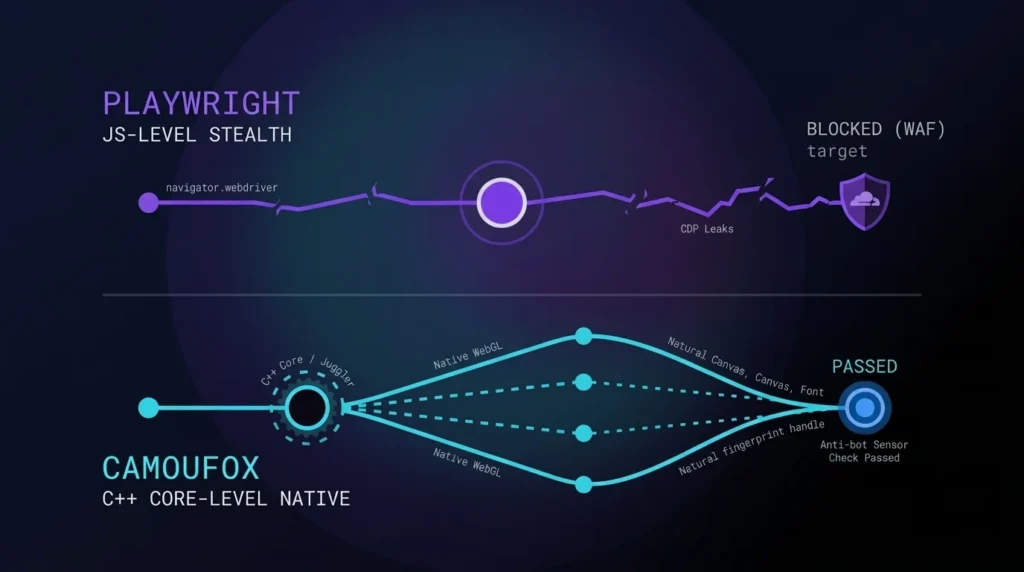
Захист від автоматизованого збору даних змінився. У 2026 році Cloudflare та DataDome спираються не лише на статичні правила чи аналіз HTTP-заголовків. WAF-системи одночасно оцінюють поведінкову біометрію та консистентність TLS-відбитків (JA4). Крім того, сервер глибоко інспектує JavaScript-оточення на наявність упроваджених скриптів. Класичні методи автоматизації перестали працювати. Розробникам потрібен антидетект для парсингу, що працює на рівні вихідного коду браузера. Поверхневі налаштування більше не допомагають.
TL;DR: робота з антифрод-системами у 2026 році
- Стандартний Playwright stealth застарів. Алгоритми захисту швидко розпізнають маніпуляції з Prototype Pollution і CDP-витоки.
- Модифікований браузер Camoufox генерує достовірні апаратні підписи. C++ підміна відбитків WebGL і Canvas на рівні рушія браузера не використовує JS-ін’єкції. Це прибирає тригери для сенсорів.
- Протокол Juggler ізолює контекст. На відміну від Chrome DevTools Protocol (CDP), він не залишає зовнішніх маркерів керування.
- Якісна IP-адреса лишається базисом. Будь-який антидетект для парсингу потребує підключення мобільних або резидентських проксі та контролю Fraud Score.
Проблема поверхневих JS-ін’єкцій
Раніше розробники використовували JavaScript-впровадження для налаштування автоматизації. Але зараз легко зрозуміти, чому Playwright stealth plugin блокується у 2026. Стандартні плагіни перевизначають властивості на кшталт navigator.webdriver і емулюють масиви плагінів. WAF-системи зчитують такі зміни. Вони аналізують ланцюжки прототипів і фіксують саму модифікацію змінних.
Й інші інструменти стикаються з цим. З тієї ж причини Puppeteer stealth не працює на ресурсах зі строгою фільтрацією. Рушії Chromium залишають відкриті маркери через порти CDP. Антифрод-алгоритми не обмежуються перевіркою браузерного профілю. Вони звіряють мережевий рівень (JA4 TLS і фреймінг HTTP/2) із заявленим User-Agent. Якщо Python-скрипт надсилає TLS-хендшейк бібліотеки requests під виглядом Chrome, сервер відхиляє запит. Зіткнувшись із Cloudflare Bot Fight Mode або поведінковим аналізом DataDome, стандартний Playwright stealth отримує помилку 403. Або впирається в CAPTCHA.
👉 Стикаєтесь з IP-блокуваннями на етапі TLS-хендшейку? Орендуйте приватні Мобільні проксі від CyberYozh (від $1.7/день). Виділені 4G та 5G-порти з ручною зміною IP і налаштуванням відбитка ОС забезпечують максимальний Trust Rate для безперебійного доступу до локального контенту.
C++ підміна відбитків на рівні ядра
Збір даних натрапляє на явні маркери автоматизації. І браузер Camoufox вирішує цю задачу. Це повноцінна збірка Firefox. Розробники оптимізували форк спеціально для взаємодії зі складними WAF-фільтрами.
Підміна WebGL і Canvas на рівні рушія браузера
Головна відмінність полягає в механізмі обробки запитів. C++ підміна відбитків означає, що при запиті параметрів відеокарти або шрифтів рушій генерує відповідь напряму з C++ геттерів. Відбитки шрифтів, параметри аудіоконтексту й графічні хеші віддаються без використання JavaScript. Системи аналізу не бачать підміни.
Цей антидетект для парсингу вирішує проблему протоколу керування. Chromium-рішення використовують видимий CDP. А браузер Camoufox працює через Juggler. Це протокол для Firefox. Патч вихідного коду створює ізольовану копію сторінки для Playwright. Через цю JS-пісочницю цільовий сайт отримує чистий контекст без маркерів керувального скрипту.
| Порівняння метрик | Класичний Playwright stealth | Браузер Camoufox |
| Рівень відбитків | Поверхневий (JavaScript) | Нативний (ядро C++) |
| Протокол керування | CDP (високий ризик виявлення) | Juggler (ізольований) |
| Мережевий відбиток (TLS) | Часто не збігається з UA | Ідеальна відповідність Firefox |
| Утечки WebRTC | Трапляються через сторонні розширення | Нативне маскування WebRTC |
| Метрика CreepJS | Низький Trust Score (tampering) | 0% виявлення (Високий траст) |
Завдяки такій архітектурі браузер Camoufox стабільно проходить тести платформ CreepJS і BrowserScan.
Як використовувати Camoufox для автоматизації парсингу
Часте запитання: як використовувати Camoufox для автоматизації парсингу в готових проєктах. Міграція вимагає мінімум зусиль. Інструмент нативно підтримує Playwright API. Тому автоматизація браузера python зводиться до заміни рядка запуску лончера. Логіка навігації по DOM-дереву лишається незмінною.
У цьому антидетект браузері для AI агентів вбудована емуляція рухів миші. Вона працює на основі кривих Безьє з урахуванням природних мікрозатримок і прискорення курсора. Це допомагає проходити суворі перевірки Akamai.
Для серверів браузер Camoufox пропонує оптимізований headless режим. Інстанс потребує близько 200 МБ пам’яті. Ви отримуєте зручний інструмент для масштабування в Docker-контейнерах.
👉 Потрібне масштабування без обмежень по трафіку? Резидентські проксі ISP від CyberYozh дають статичні IP реальних провайдерів з аптаймом 99.9% і підтримкою HTTP/SOCKS5.
Роль інфраструктури: проксі й оцінка Fraud Score
Стандартний профіль браузера вирішує лише частину задачі. Обхід фільтрів Cloudflare через Playwright складний при запитах із датацентрів. WAF-системи одразу перевіряють репутацію IP-адреси. Використання заблокованого вузла призводить до скидання сесії ще до завантаження JavaScript.
Екосистема CyberYozh надає необхідні інструменти для створення природного мережевого профілю з політикою «no-logs»:
- Резидентські ротаційні проксі: Пул зі 100М+ IP-адрес у 195+ країнах із підтримкою sticky-сесій до 24 годин. Це найкраще рішення, коли антидетект для парсингу потребує частої зміни геолокації під час агрегації цін.
- Професійний Антифрод-чекер: Інструмент оцінює Fraud Score вашого IP або номера телефону. Чекер виявляє метрику Abuse Velocity за базами ThreatMetrix та IPQualityScore, відсіюючи проблемні вузли.
- Резидентські номери й картки: Для подолання авторизації CyberYozh пропонує оренду номерів локальних операторів для високого Trust Rate. А для оплати SaaS-послуг доступні миттєві віртуальні картки з єдиним балансом.
👉 Потрібне стабільне масштабування збору даних? Ротаційні резидентські проксі CyberYozh пропонують вбудований гео-таргетинг і тарифікацію лише за трафік.
Платформа надає виділене мережеве середовище з підтримкою UDP, VPN/OpenVPN і VLESS/Xray. Разом з C++ підміною відбитків ця інфраструктура формує цифровий слід звичайного користувача ПК або смартфона.
👉 Потрібні серверні IP із низьким пінгом? Серверні / Датацентр проксі CyberYozh пропонують широку географію та преміальні корпоративні IP без шарингу.
Технічний підсумок
Застарілі JS-ін’єкції знижують ефективність парсерів. Сучасний антидетект для парсингу працює з ядром браузера. Інтеграція браузера Camoufox у зв’язці з пулом мобільних або резидентських проксі CyberYozh дає розробникам надійний робочий інструмент. Це мінімізує ймовірність появи CAPTCHA і забезпечує безперервний збір даних на будь-яких обсягах.
Чому плагін Playwright stealth більше не працює на захищених сайтах?
Захисні алгоритми перевіряють TLS-відбитки (JA4) і цілісність ланцюжків прототипів JS. Впровадження плагінів залишає сліди Prototype Pollution. Це одразу знижує рівень довіри до сесії.
Яка технічна відмінність вирізняє Camoufox?
Цей браузер не використовує JS-ін’єкції. Він модифікує код Firefox на C++. Налаштування WebGL, Canvas і шрифтів відбувається прямо з рушія, не створюючи програмних тригерів.
Чи підійде готовий код на Python для переходу на Camoufox?
Так. Даний антидетект для парсингу працює як звичайна заміна. Розробнику потрібно оновити параметри запуску лончера. Решта коду під Playwright API продовжує працювати без змін.
Навіщо потрібен Fraud Score чекер при скрейпингу?
Чистий профіль не працює з IP-адресою з чорних списків. Антифрод-чекер CyberYozh перевіряє IP і телефонні номери за базами IPQualityScore та ThreatMetrix. Ви одразу бачите якість вузла до відправки запитів.
Як інструмент усуває витоки CDP?
Chromium залишає відкриті маркери протоколу CDP. Camoufox, своєю чергою, використовує протокол Juggler для Firefox. Він створює ізольований контекст і не передає дані про автоматизацію цільовому сайту.
Чи допомагають звичайні проксі датацентру проти Cloudflare Turnstile?
Зазвичай ні. WAF часто блокує серверні ASN напряму. Стабільне підключення вимагає резидентських або мобільних проксі від CyberYozh. Вони імітують природні патерни трафіка реальних користувачів.